INTERNACIONAL
Satélites rusos ayudan a aliados de Irán a atacar a Arabia Saudita

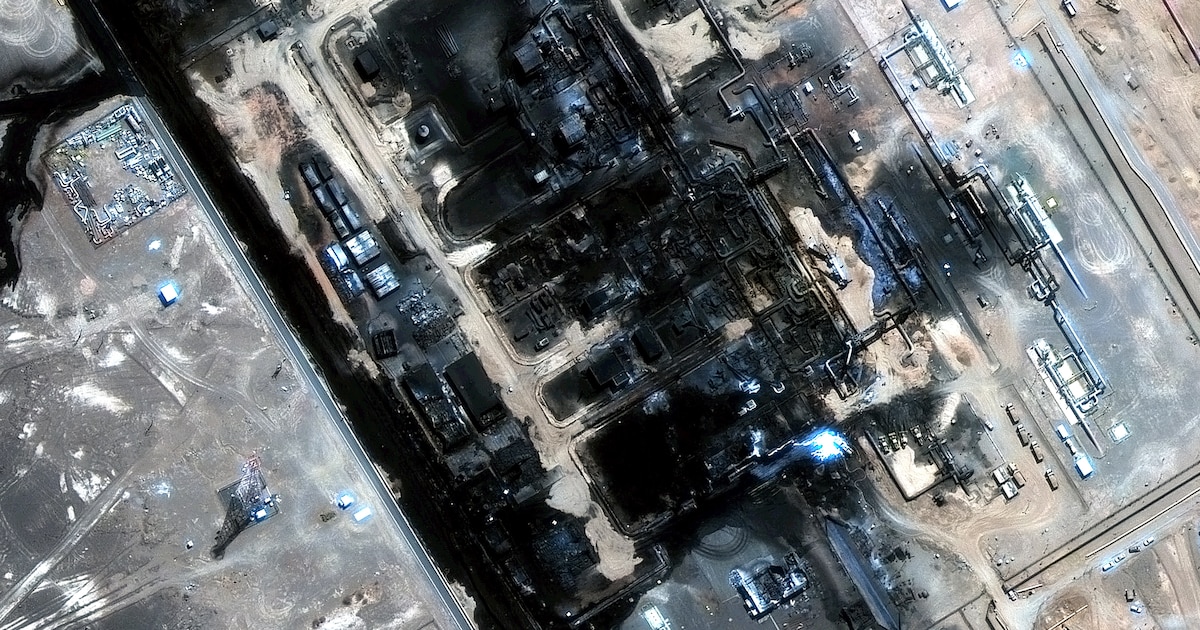
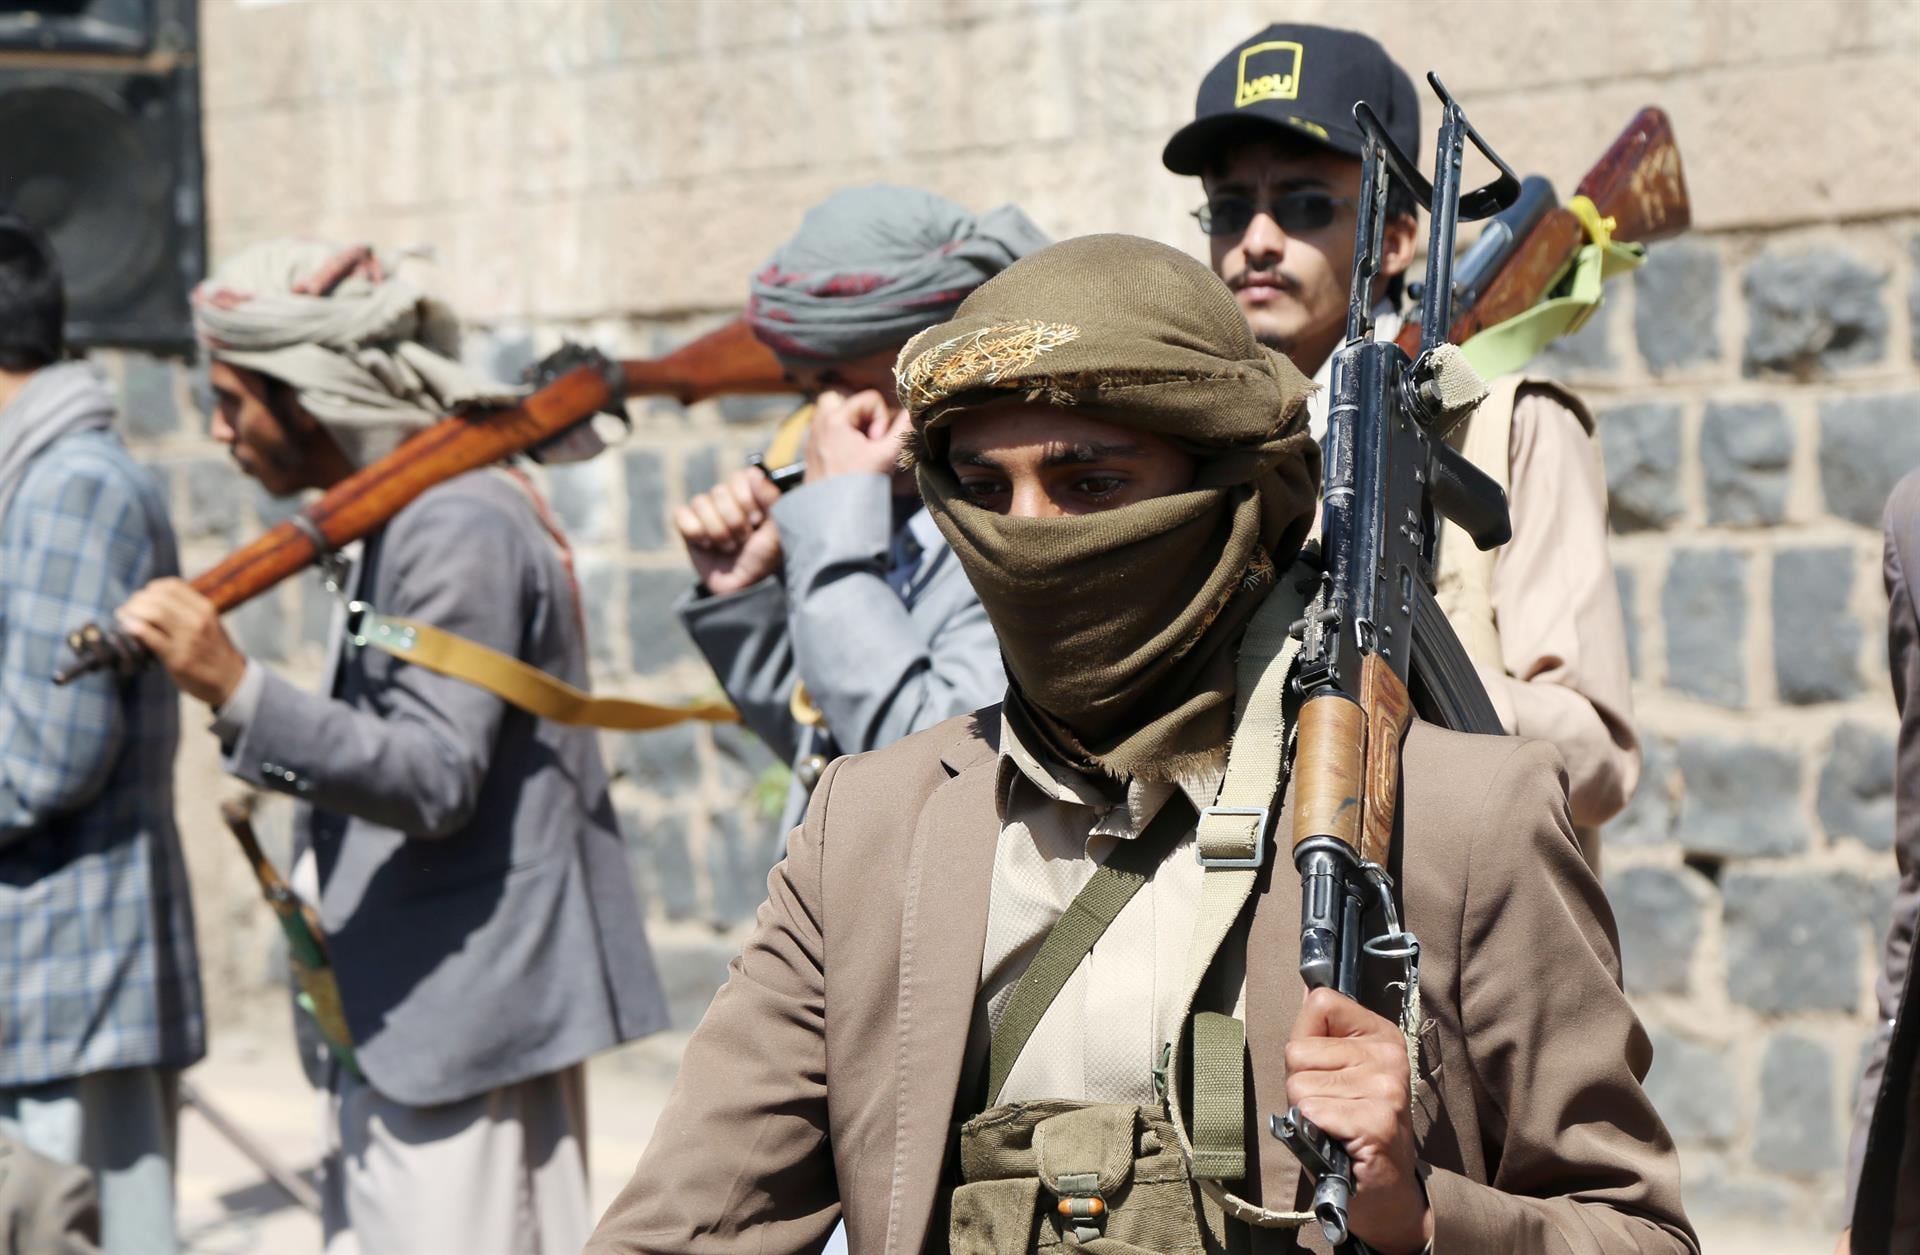
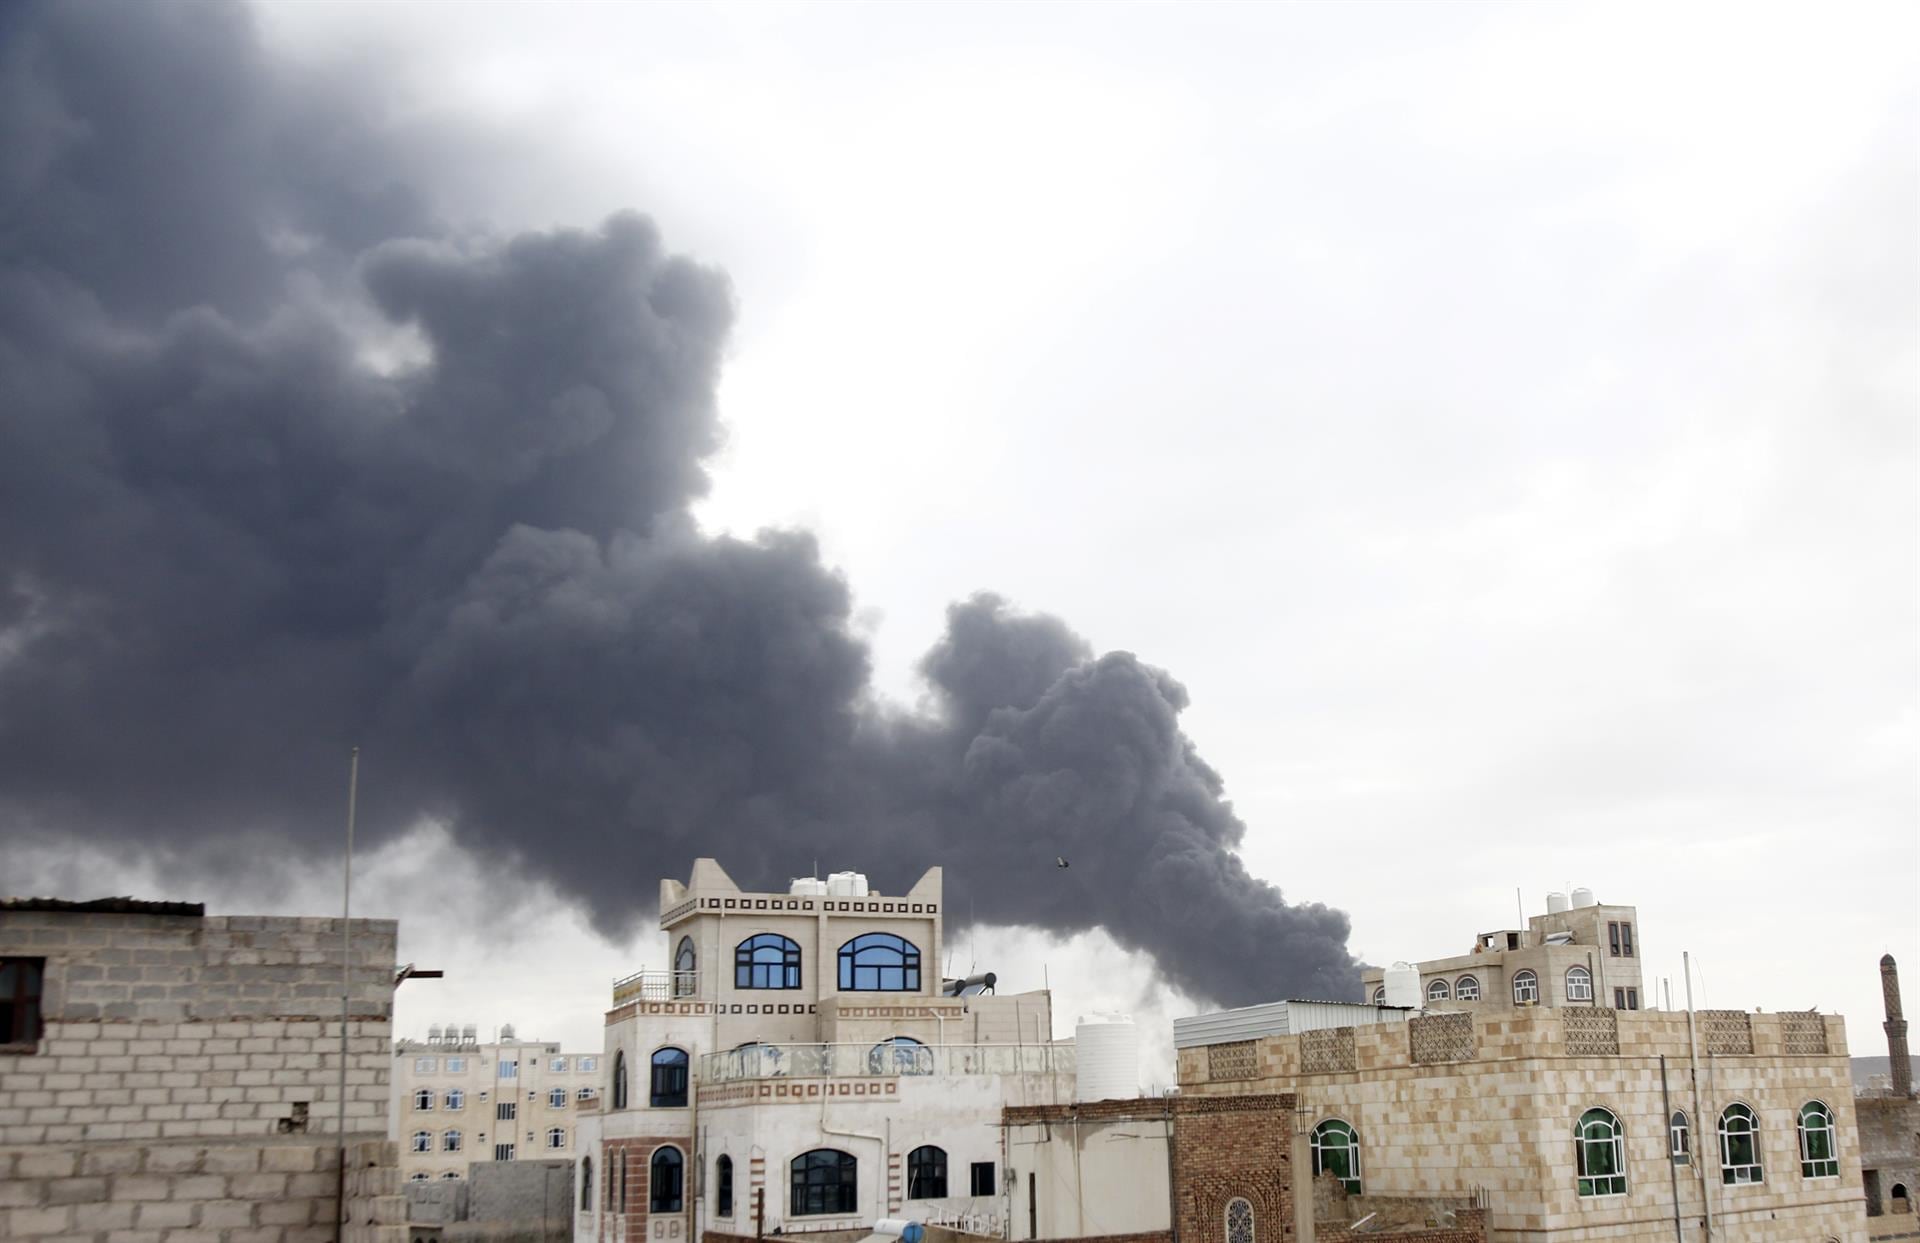
Grupos armados respaldados por Irán llevaron a cabo el mes pasado un ataque de precisión que alcanzó las estaciones de bombeo del oleoducto más importante de Arabia Saudita. Días después, otro ataque golpeó una base aérea militar del reino y dañó un caza italiano dentro de un hangar.
Lo que ocurría en los cielos fue crucial para el éxito de los ataques: en días previos, una constelación de satélites espía rusos convergió sobre el oleoducto y la base aérea para recopilar inteligencia.
Una empresa privada de inteligencia geoespacial afirmó haber examinado 40 ataques con misiles y drones contra Arabia Saudita realizados por los rebeldes hutíes de Yemen, respaldados por Irán, y por milicias en Irak entre el 1 de julio y el 19 de octubre. En todos los casos, la empresa halló el mismo patrón: satélites del gobierno y del ejército rusos orbitando sobre las zonas durante días antes y después.
“Lo que encontramos es una coincidencia del 100%” entre las actividades satelitales y los ataques, afirmó Nawaf Obaid, fundador de AURORAH Geosignal Intelligence, con sede en Ginebra.
Los hallazgos ilustran la forma en que se piensa que Rusia ayuda a Irán y a sus aliados en la región a atacar la infraestructura petrolera y militar de Arabia Saudita, en ataques que han contribuido a elevar los precios mundiales de la energía.
Tres funcionarios —entre ellos, uno de Arabia Saudita y otro de los rangos más altos de los hutíes—, así como un analista privado de inteligencia, dijeron a The Associated Press que los rebeldes yemeníes y otros aliados de Irán se han beneficiado de la inteligencia rusa, además de capacidades chinas. Asesores iraníes sobre el terreno analizaron y transfirieron la inteligencia a sus aliados, según reportes de la AP.
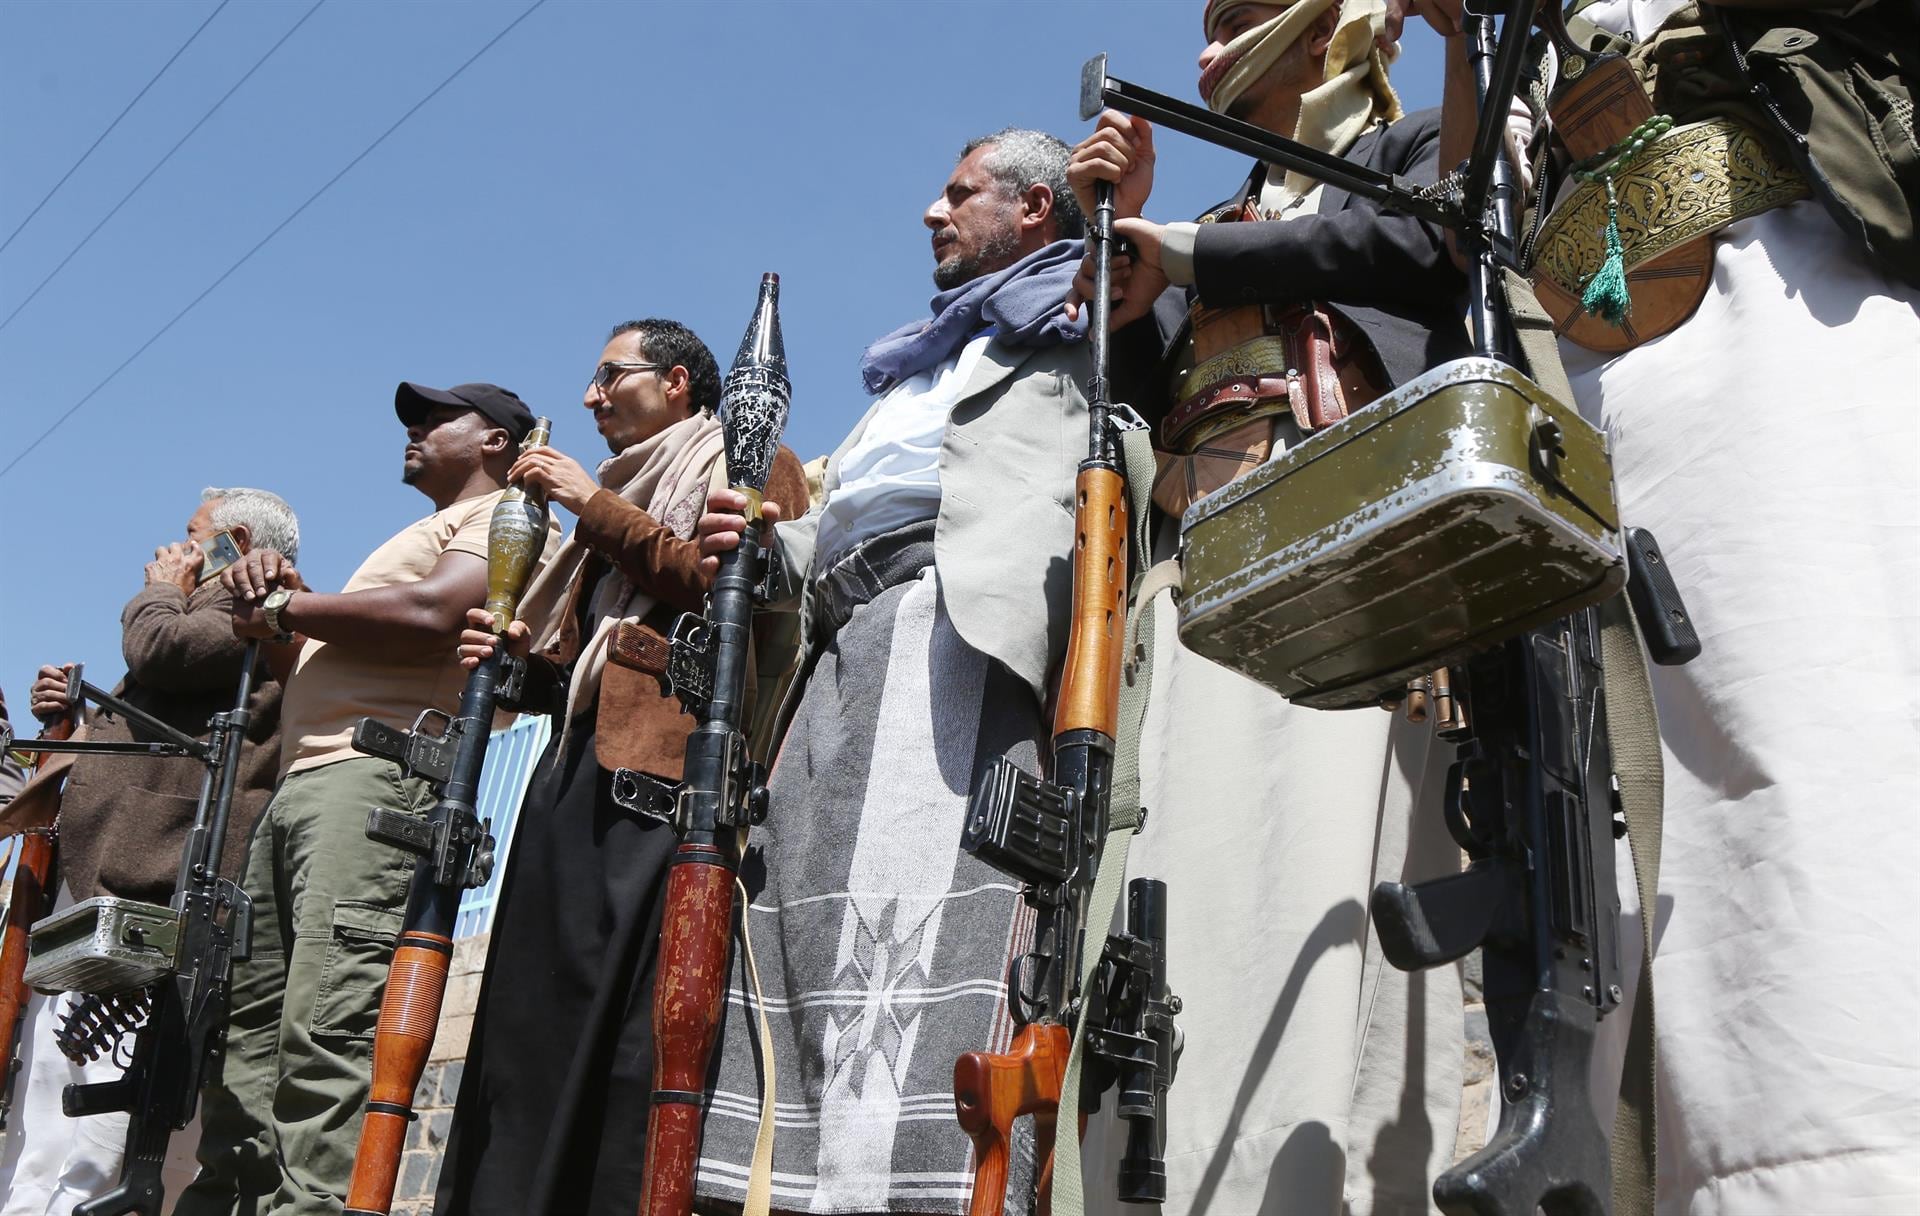
El viceministro saudí de Relaciones Exteriores para la diplomacia pública, Rayed Krimly, declaró a reporteros la semana pasada que Irán y los hutíes reciben inteligencia de “elementos en Rusia y China, incluso, en ocasiones, elementos comerciales”.
“Abordamos estos asuntos periódicamente con China y Rusia, y seguiremos haciéndolo”, señaló.
Hasta el momento, las autoridades rusas no han hecho comentarios cuando se les preguntó sobre las acusaciones, incluidos los hallazgos de AURORAH.
Desde hace tiempo, Rusia e Irán mantienen un acuerdo de cooperación militar, que incluye la transferencia de tecnología de drones. Aunque el Kremlin no ha estado involucrado directamente en las guerras de la región, funcionarios estadounidenses y europeos han dicho que Moscú ha compartido inteligencia con Irán.
Los grupos respaldados por Irán pudieron realizar ataques milimétricos
La mañana del 10 de septiembre, varios ataques con drones lanzados desde Irak alcanzaron tres importantes estaciones de bombeo a lo largo del Oleoducto Este-Oeste de Arabia Saudita, interrumpiendo de inmediato el flujo de petróleo. El oleoducto, de 1.200 kilómetros (746 millas) que atraviesa el reino, ha sido una ruta alternativa vital para llevar su crudo al mercado en medio de los ataques de Irán contra el transporte marítimo en el estrecho de Ormuz.
Las estaciones de bombeo son esenciales para impulsar el petróleo a través del oleoducto, que se eleva más de 1.100 metros (3.608 pies) al ir desde el este de Arabia Saudita a través de la meseta de Najd y luego vuelve a descender hasta la costa occidental del reino en el mar Rojo, explicó Obaid, investigador del Departamento de Estudios de Guerra del King’s College, quien también se desempeñó como asesor de varios funcionarios saudíes de 2004 a 2016.
“Ahí es donde los grupos armados de Irak decidieron atacar”, indicó.
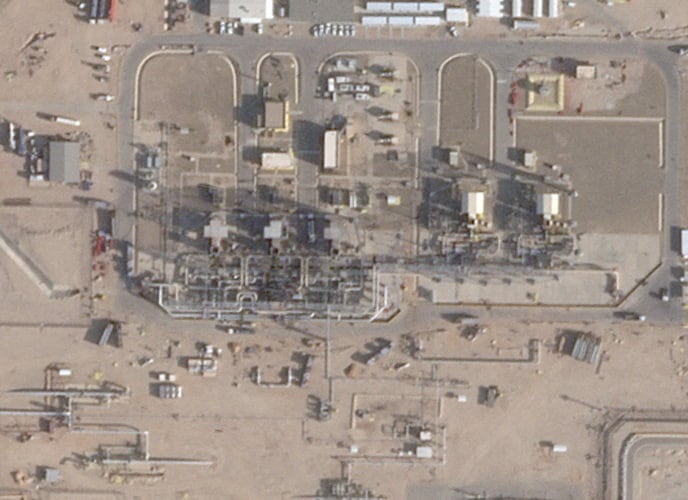
A partir de julio, su empresa observó que 11 satélites rusos de la serie Cosmos 2600 se concentraban en esas tres secciones del oleoducto. Los sobrevuelos aumentaron en las semanas previas a los ataques y en las horas alrededor de los mismos, lo que mostró que hubo reconocimiento antes y después, detalló.
Una semana después, la Base Aérea Rey Fahd en Taif, Arabia Saudita, fue atacada con múltiples proyectiles disparados por los hutíes respaldados por Irán. Además de los hangares de la base, un avión Eurofighter Typhoon de la fuerza aérea italiana resultó dañado, según el Ministerio de Defensa de Italia. Durante años, el ejército italiano ha desplegado activos en Arabia Saudita como parte de las campañas de la coalición liderada por Estados Unidos en Irak y Siria.
En ambos casos, la empresa de Obaid monitoreó un aumento del 50% en el número de satélites rusos que orbitaban sobre los objetivos durante un periodo de 72 horas antes y después de los ataques, en comparación con julio.
De forma notable, el ataque en Taif alcanzó con precisión el avión de guerra italiano, en lugar de las aeronaves saudíes estacionadas en la misma base, lo que sugiere “un apoyo de inteligencia altamente especializado que los hutíes y los iraníes simplemente no tienen”, sostuvo Obaid.
Los hutíes han advertido a potencias extranjeras que no ayuden a Arabia Saudita.
Se observa un patrón claro de satélites
AURORAH utilizó información de fuentes abiertas, así como otras fuentes de inteligencia, para identificar 72 satélites rusos de reconocimiento entre más de 11.000 artefactos espaciales que orbitan la Tierra, explicó Obaid. Luego rastreó sus trayectorias y maniobras mientras las comparaba con la actividad militar en tierra.
La empresa no ha interceptado ninguna transmisión real de inteligencia a Irán o a sus aliados, precisó Obaid. En lugar de ello, estableció un patrón definitivo de posiciones de satélites rusos y actividad de reconocimiento alrededor de objetivos estratégicos antes de los ataques, lo que indica que se está recopilando y transfiriendo inteligencia para la selección de objetivos por parte de los hutíes y milicias iraquíes, añadió.
Obaid señaló que se presentaron los mismos patrones satelitales en relación con ataques iraníes contra bases de Estados Unidos en Oriente Medio durante la guerra entre Estados Unidos e Irán, que comenzó en febrero.
“Esa es la transformación fundamental en el equilibrio militar regional: el sistema de inteligencia detrás del arma está volviéndose tan importante como el arma misma”, afirmó.
Adam Marsh, vicepresidente de soluciones tecnológicas de Leolabs, una empresa de inteligencia orbital con sede en California, dijo que la concentración de satélites es lo que cabría esperar con el propósito de recopilar inteligencia. Los rusos pueden negar que lo estén haciendo, dijo, pero subrayó que solo existe una política general y no hay un organismo regulador: “¿Cómo se podría detener a cualquiera?”
La inteligencia satelital también ha ayudado a los hutíes en su lucha dentro de Yemen
Un funcionario que posee información sobre las investigaciones en Arabia Saudita acerca de ataques recientes dijo que la inteligencia mostró que satélites rusos habían ayudado a los hutíes y a grupos armados iraquíes a atacar objetivos sensibles, entre ellos, las estaciones de bombeo del Oleoducto Este-Oeste. El funcionario declaró bajo condición de anonimato porque no estaba autorizado a hablar con periodistas.
Los satélites también ayudaron a Irán a realizar ataques en marzo contra la Base Aérea Príncipe Sultán de Arabia Saudita, donde un avión de vigilancia de Estados Unidos resultó gravemente dañado, y contra una unidad de la CIA dentro del complejo de la embajada estadounidense en Riad, indicó el funcionario.
En las investigaciones se encontró que los misiles y drones utilizados por los hutíes en sus ataques tenían componentes fabricados en Rusia y China, agregó el funcionario.
La inteligencia satelital rusa también ha ayudado a los hutíes en los notables avances que lograron contra oponentes respaldados por Arabia Saudita en la guerra civil de Yemen, según Obaid y un líder hutí.
AURORAH identificó configuraciones satelitales sobre objetivos en relación con un ataque hutí del 15 de octubre contra el palacio presidencial en la ciudad portuaria sureña de Adén, en Yemen, y un centro de mando cercano utilizado por la coalición liderada por Arabia Saudita, así como una ofensiva contra un centro de reclutamiento gubernamental en la provincia de Shabwa, en el que murieron 75 nuevos reclutas, dijo Obaid.
Asesores iraníes sobre el terreno en Yemen han proporcionado a los rebeldes datos basados en inteligencia satelital rusa para ayudar en la selección de objetivos, declaró a la AP un alto dirigente hutí, quien habló bajo condición de anonimato para abordar el papel confidencial de los asesores.
Mzahem Alsaloum, analista de seguridad que ha dado seguimiento a grupos respaldados por Irán durante casi una década y que ahora dirige una empresa privada de inteligencia, explicó que los asesores usan información de satélites espías rusos para proporcionar a los iraníes listas de objetivos e información operativa.
El líder hutí también afirmó que los iraníes proporcionaron a los rebeldes equipo más avanzado, que incluye sistemas para pilotar drones y para ayudar a los misiles a evadir las defensas aéreas.
El equipo fue desarrollado por los iraníes, comprado comercialmente o proporcionado por Rusia y China, sostuvo, aunque dijo no saber si esos países sabían que el equipo se estaba utilizando en la guerra de Yemen.
Associated Press

INTERNACIONAL
Un ciberataque masivo afectó a 178 empresas de todo el mundo: buscaban robar datos bancarios y criptomonedas
Un ciberataque a gran escala alcanzó los sitios web de 178 empresas de todo el mundo, entre ellas algunas de las empresas y medios de comunicación más conocidos, como CNN, Fox News, BBC, Zoom, HSBC y Salesforce.
Los atacantes utilizaron una vulnerabilidad en una plataforma de terceros para distribuir un código malicioso con el objetivo de robar información financiera, acceder a datos de tarjetas de crédito y apropiarse de criptomonedas.
La campaña fue detectada por investigadores en ciberseguridad, que identificaron modificaciones no autorizadas en archivos utilizados por los sitios afectados. El código también incluía herramientas diseñadas para atacar dispositivos de Apple, especialmente iPhones y iPads que funcionan con versiones vulnerables de iOS.
El incidente puso en evidencia los riesgos de seguridad que pueden generar los servicios externos que utilizan grandes compañías para administrar sus páginas web. Aunque los sitios involucrados son de organizaciones reconocidas, eso no impidió que los visitantes quedaran potencialmente expuestos a las amenazas.
Cómo fue el ciberataque que afectó a CNN, Fox News y Zoom
Los atacantes aprovecharon una vulnerabilidad en Optimizely, una plataforma que las empresas utilizan para probar distintas versiones de sus páginas web, realizar modificaciones y personalizar la experiencia de los usuarios.
Según explicó la compañía a BleepingComputer, una persona no autorizada explotó una falla en el proceso de registro de cuentas de su servicio Experimentation. De esa manera, consiguió insertar código JavaScript malicioso en los proyectos de algunos clientes.
El problema es que las páginas de las empresas afectadas cargaban esos archivos desde los servidores legítimos de Optimizely. Por eso, el código malicioso podía llegar a los visitantes a través de una herramienta que los sitios ya utilizaban habitualmente.
El investigador de seguridad Scott Helme, de Report URI, detectó 188 archivos infectados correspondientes a 178 organizaciones, después de analizar 1611 scripts de la plataforma. Los especialistas advirtieron que la cantidad real de sitios involucrados podría ser mayor.
Qué información buscaban robar los hackers
El código malicioso estaba preparado para ejecutar distintas acciones según el dispositivo y la actividad de cada visitante. Entre sus principales objetivos estaban:
- Robar criptomonedas: podía reemplazar las direcciones de billeteras digitales que aparecían en una página o que los usuarios copiaban para realizar transferencias. Así, el dinero podía terminar en cuentas controladas por los atacantes.
- Capturar datos bancarios: buscaba obtener números de tarjetas de crédito, fechas de vencimiento y códigos de seguridad ingresados en formularios de pago.
- Acceder a información de navegación: podía recopilar cookies del navegador y tomar capturas de pantalla de los dispositivos.
- Atacar dispositivos Apple: incluía herramientas de explotación conocidas como Coruna y DarkSword, destinadas a aprovechar vulnerabilidades en versiones anteriores de iOS.
De acuerdo con los investigadores, las billeteras vinculadas a los atacantes recibieron alrededor de US$7000 en criptomonedas durante el período analizado. Sin embargo, todavía no se pudo determinar cuánto dinero consiguieron robar efectivamente ni cuántos datos personales o financieros lograron obtener.
Qué empresas fueron afectadas y qué medidas tomaron
La investigación identificó páginas de organizaciones de distintos sectores, entre ellas medios de comunicación, compañías tecnológicas, entidades financieras y empresas comerciales.
Además de CNN, Fox News, BBC y Zoom, en el listado aparecen HSBC, Equifax, IKEA, GitLab, Salesforce, Air France y UNICEF USA, entre otras.
Algunas compañías comenzaron a tomar medidas preventivas. Salesforce informó que desactivó los scripts de Optimizely en sus entornos de prueba y producción mientras investigaba las modificaciones no autorizadas.
Hackeo
INTERNACIONAL
Bush-appointed judge torpedoes Trump immigration rule, rips DHS for overstepping its authority
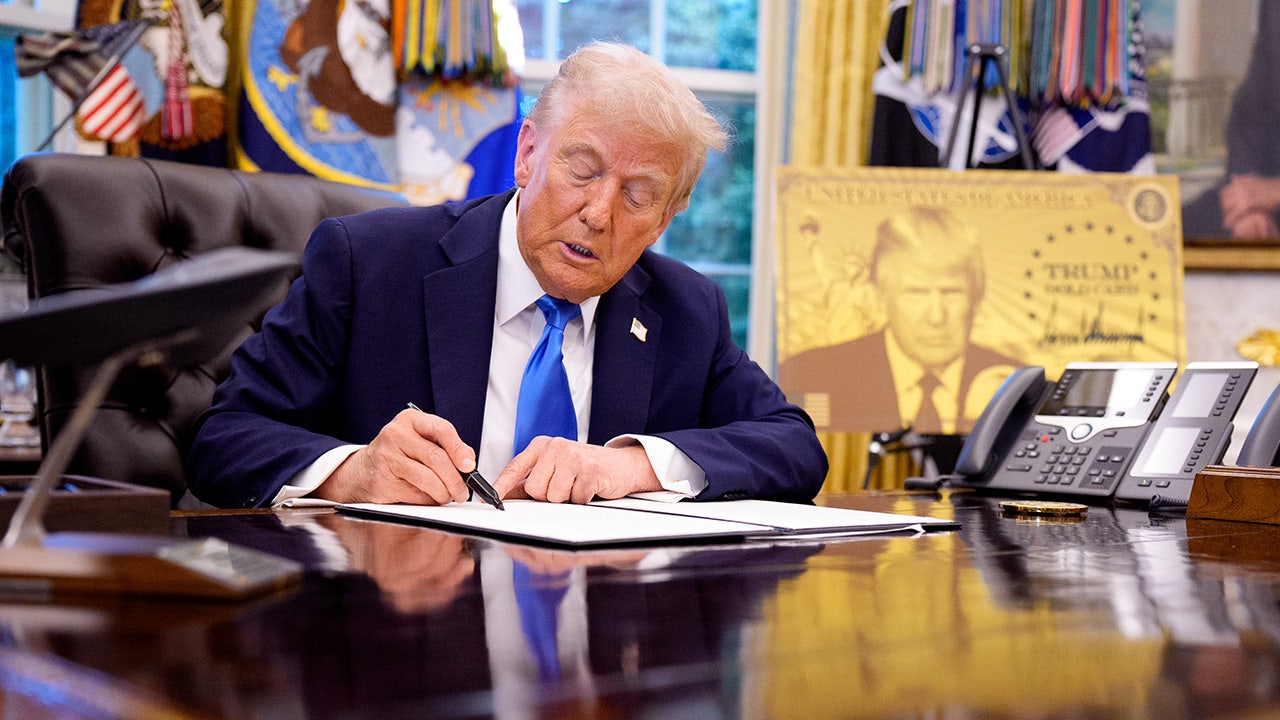
An immigration rule drafted by the Trump administration to plug an alleged gap in the visa system has met its end at the hands of a federal judge appointed by former President George W. Bush.
District Judge F. Dennis Saylor IV of Massachusetts ruled Monday that the Department of Homeland Security overstepped its authority by promulgating a rule that placed greater restrictions on visas for international students, exchange visitors and foreign journalists. His ruling represents a victory for the labor unions and university presidents that challenged the rule, and another loss in the Trump administration’s legal crusade to crack down on immigration.
The DHS rule would have replaced a longstanding policy by only allowing international students to study in America for a fixed timeframe, generally capped at four years, requiring them to apply for an extension if they wish to continue their studies. Previously, there was no fixed time limit for international students so long as they remained enrolled in a university and otherwise maintained legal status. The rule also would have imposed new restrictions on transferring schools, changing academic programs and pursuing additional degrees, while subjecting students to additional immigration reviews intended to combat fraud and national security threats.
TRUMP ADMIN SUED OVER VISA TIME RESTRICTIONS FOR FOREIGN STUDENTS, JOURNALISTS
«DHS acknowledges that there are legitimate reasons why a student may pursue another academic degree at the same or lower level as the one he or she has completed — for example, pursuing an M.B.A. after a J.D.,» the judge wrote. «But the Final Rule would effectively prohibit such a student from entering the United States to pursue those studies. And the purported reasons given by DHS for doing so — protecting national security and preventing fraud — are not reasonably related to the nature and purpose of the F-1 visa program.»
«Put bluntly, DHS is seeking to prevent or discourage the very activity — providing educational opportunities for foreign students in the United States — that Congress sought to permit and encourage,» Saylor continued. «The statute simply does not grant DHS such broad and open-ended authority to undermine the F-1 visa program.»
US STATE DEPARTMENT HAS YANKED MORE THAN 175K VISAS UNDER TRUMP ADMINISTRATION SO FAR
Saylor had already blocked the rule from taking effect in September, but Monday’s ruling went further by striking it down entirely after finding that DHS violated federal administrative law.
Lawyers representing the department disagreed with the judge’s characterization, arguing that indefinite admission periods prevent immigration officials from periodically reassessing whether foreign nationals are complying with the conditions of their visas. Mandatory extensions, in the telling of the agency, would create additional opportunities to identify fraud, security risks and immigration violations — risks it says are substantiated by past cases of fraud and abuse in the student visa system.
«The performative outrage is incredible. Where was the outrage when foreign nationals were abusing the system, violating the terms of their student visas, and making a mockery of our immigration laws? If the media really cared about legitimate international students, they would be thanking President Trump for cracking down on the rampant fraud to ensure only those truly intending to study in the United States are given the privilege,» a DHS spokesperson told Digital.
Saylor, however, further argued that DHS failed to establish how its new rule would constitute an improvement over existing systems meant to catch visa fraud.
«But DHS has not adequately explained how implementing an unreviewable, completely discretionary renewal system — after a foreign student has already been in the country for four years — meaningfully enhances the ability of DHS to root out cases of fraud, or how the benefits of such a system outweigh the immense costs of abandoning the existing system,» he wrote.
DHS PROPOSES MASSIVE $70K FEE FOR FOREIGN STUDENTS SEEKING WORK AUTHORIZATION
Currently, DHS relies on the Student and Exchange Visitor Information System (SEVIS) to monitor student visa fraud. SEVIS is a federal database that monitors international students and exchange visitors, tracking their enrollment, immigration status and compliance with visa requirements through information reported by schools and program sponsors. The agency argued that the system is a «data-reporting system for schools» that is «not designed for performing all relevant fraud and security screening.»
Saylor was identified as a Republican in a 2014 profile piece. The same piece noted Saylor had close ties to former Massachusetts Gov. Mitt Romney and that he was reportedly considered for a position in the Bush administration. He was confirmed by a bipartisan vote in the Senate, even winning the support of Democratic Sen. Ted Kennedy, a noted liberal, who praised him for his fair-mindedness and independence.
DHS did not tell Digital whether it intended to appeal Saylor’s ruling.
politics, immigration, federal courts, law, homeland security, national security, education
INTERNACIONAL
Alerta en Ecuador: las inundaciones elevan el riesgo de dengue, leptospirosis y hepatitis A

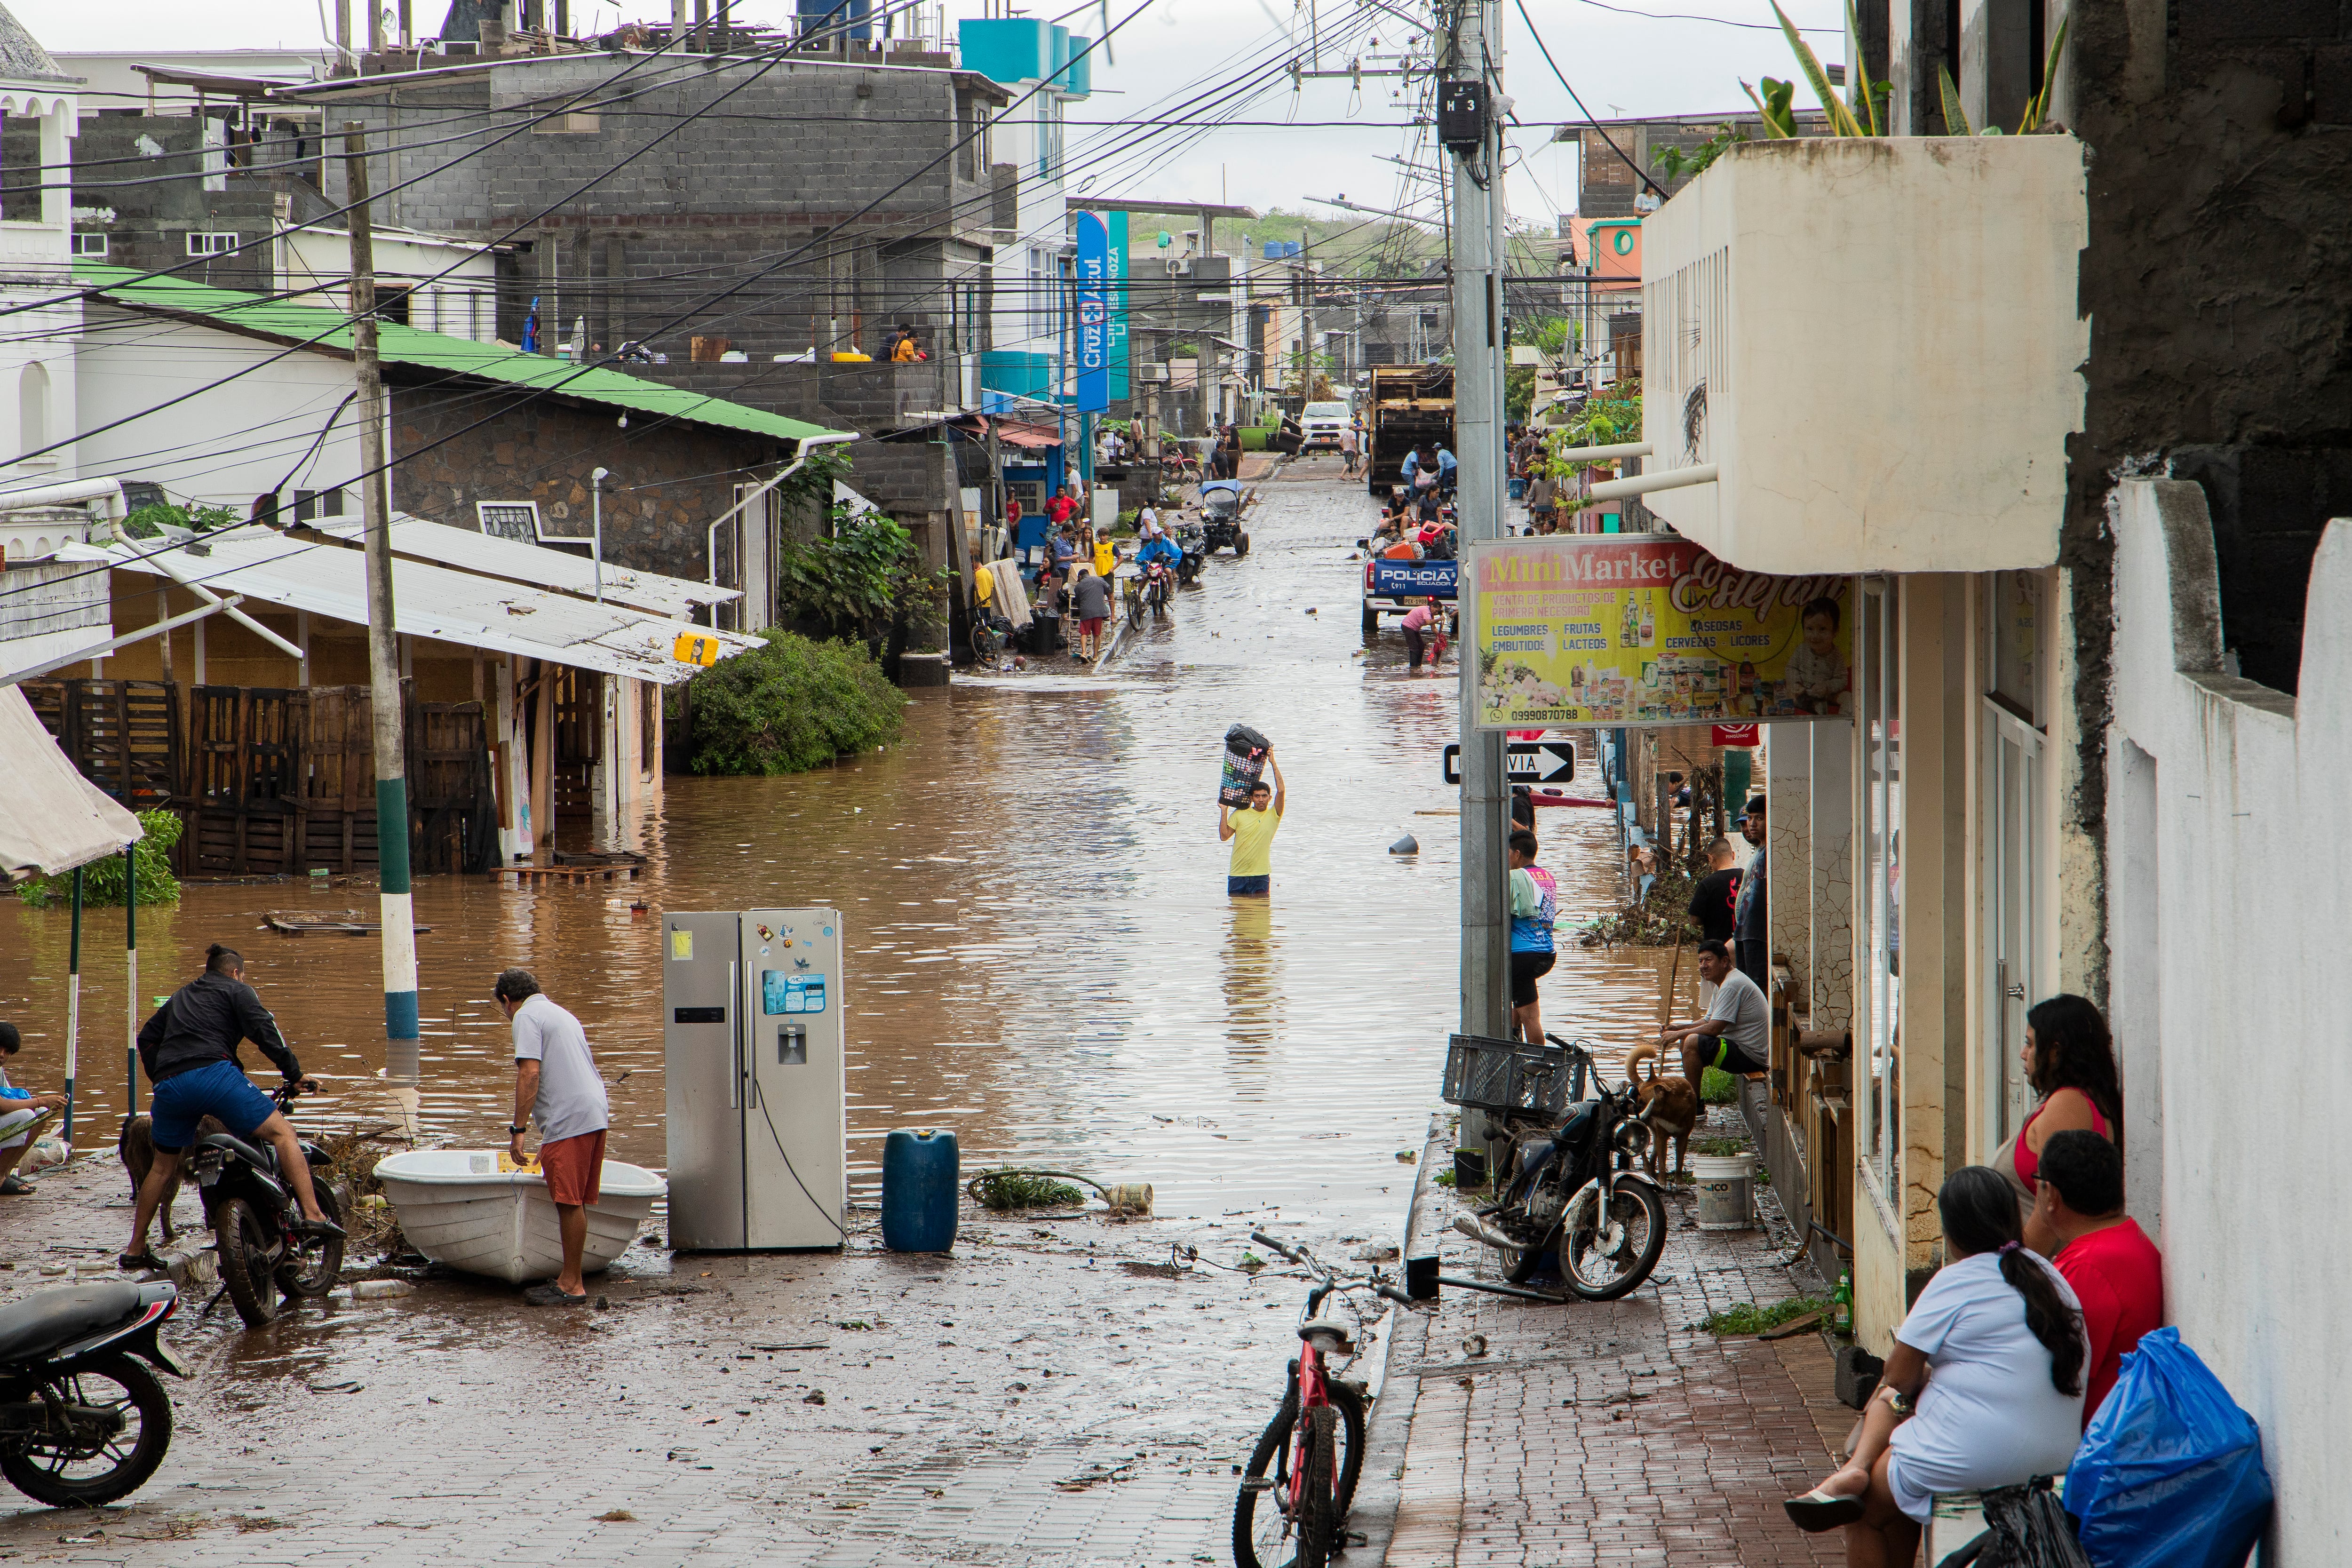
Las inundaciones que afectan a distintas zonas de Ecuador han encendido las alertas sanitarias por el riesgo de propagación de enfermedades infecciosas en comunidades expuestas a aguas contaminadas, acumulación de desechos y proliferación de mosquitos. El dengue, la leptospirosis y la hepatitis A concentran las principales preocupaciones de los especialistas, en un país que acumula casi 45.000 casos de dengue durante 2026 y enfrenta nuevas emergencias provocadas por las precipitaciones.
Según la información del Ministerio de Salud Pública, difundida por El Comercio, Ecuador registró 44.984 casos de dengue y 47 fallecidos hasta el 31 de octubre de 2026, correspondientes a la semana epidemiológica 43. La cifra representa un incremento del 26,37 % frente al mismo período del año anterior y evidencia la persistencia de esta enfermedad transmitida por mosquitos, particularmente en las provincias de la Costa.
Manabí encabeza los registros nacionales con 12.977 contagios, seguida de Guayas, con 10.559; Los Ríos, con 4.760; Santo Domingo de los Tsáchilas, con 3.485; y Esmeraldas, con 2.120. Aunque estas provincias concentran el mayor número absoluto de pacientes, Galápagos presenta la incidencia más elevada, con 2.230,03 casos por cada 100.000 habitantes, de acuerdo con los reportes epidemiológicos oficiales.
Las lluvias intensas pueden favorecer la reproducción del mosquito Aedes aegypti, transmisor del dengue, cuando dejan depósitos de agua estancada en recipientes, neumáticos y otros objetos. Sin embargo, las cifras acumuladas durante el año no permiten atribuir directamente los contagios a las inundaciones recientes, cuya repercusión epidemiológica requiere un seguimiento específico.
La preocupación también alcanza a la leptospirosis, una infección bacteriana transmitida principalmente mediante el contacto con agua o suelo contaminados por orina de animales infectados. Según la gaceta epidemiológica del Ministerio de Salud correspondiente a la semana 42, Ecuador contabilizaba 814 casos probables y confirmados, con una concentración importante en Manabí, Guayas y Orellana.
Manabí registraba 238 casos; Guayas, 109; Orellana, 75; Esmeraldas, 66; Loja, 42; y Santo Domingo de los Tsáchilas, 41. Estas cifras corresponden a una categoría de vigilancia que incluye tanto casos probables como confirmados y, por tanto, no deben confundirse con los 421 contagios confirmados mencionados en reportes periodísticos recientes.
El presidente del Colegio de Médicos del Guayas, Héctor Rosero, advirtió, según declaraciones recogidas por Ecuavisa el 16 de noviembre, que los niños que caminan descalzos por sectores inundados enfrentan una exposición particular cuando las aguas se mezclan con residuos de alcantarillado y desechos asociados a la presencia de roedores.
La leptospirosis puede comenzar con fiebre, dolores musculares y malestar general, síntomas que dificultan su diferenciación inicial de otras infecciones. En sus manifestaciones graves puede provocar insuficiencia renal, hemorragias y complicaciones hepáticas, por lo que el diagnóstico oportuno resulta determinante.
Otra enfermedad bajo vigilancia es la hepatitis A, cuya transmisión ocurre principalmente mediante el consumo de agua o alimentos contaminados con materia fecal. De acuerdo con información epidemiológica citada por Ecuavisa, el país acumulaba 1.105 casos, mientras que el Ministerio de Salud identifica el saneamiento deficiente y el acceso insuficiente a agua segura como factores relacionados con su propagación.

En Guayaquil, las consecuencias sanitarias de las inundaciones ya generan inquietud entre los habitantes de sectores vulnerables. Según información publicada por Diario Extra, familias de Las Orquídeas reportaron episodios de fiebre, vómitos, diarrea y dolores abdominales después de las precipitaciones registradas a principios de noviembre.
Las inundaciones también han dejado víctimas y daños materiales. Según el balance de Segura EP difundido por Ecuavisa, las precipitaciones del 14 y 15 de noviembre ocasionaron dos fallecidos y afectaciones en 135 inmuebles de Guayaquil, una de las principales ciudades del país y especialmente vulnerable a los anegamientos en determinados sectores urbanos.
El escenario obliga a diferenciar entre enfermedades que ya registran una circulación importante en Ecuador y nuevos contagios que podrían estar asociados a las emergencias climáticas. Los datos oficiales documentan la magnitud del dengue y la presencia de leptospirosis y hepatitis A, pero todavía no establecen que las inundaciones de noviembre hayan provocado brotes simultáneos de estas tres enfermedades.
calles inundadas,damnificados,daños materiales,el niño,enos,exterior,fenómenos climáticos,gente,inundaciones,oscilación del sur,paisaje urbano

El Gobierno celebró el apoyo del PRO a la eliminación de las PASO y reunió a la mesa política – Nexofin

Encontraron muerto a un caballo de carreras en un contenedor de basura y se desató un escándalo: “Incumplen la obligación básica de tratarlos con dignidad”

Un ciberataque masivo afectó a 178 empresas de todo el mundo: buscaban robar datos bancarios y criptomonedas

Pensión por fallecimiento: qué familiares pueden cobrarla, cuánto paga ANSES y cómo hacer el trámite

“Quiero ser candidato a jefe de gobierno”, dijo Fernando De Andreis, mano derecha de Mauricio Macri

Cuál es la estrategia del abogado de Wanda Nara y Martín Migueles tras el escándalo en Nordelta

La inflación de octubre: el dato que sorprendió a casi todos y la distancia que persiste con los parámetros internacionales

U2 vuelve con 12 nuevas canciones y una pregunta incómoda sobre si el rock todavía puede decir algo nuevo

Democrats seize on midterm wins to push massive minimum wage hikes, but economists see trouble ahead

La respuesta sin filtro de Wanda Nara a la China Suárez: «Le pidió al bobo que necesitaba una familia en Turquía»

 ECONOMIA2 días ago
La inflación de octubre: el dato que sorprendió a casi todos y la distancia que persiste con los parámetros internacionales
- INTERNACIONAL3 días ago
U2 vuelve con 12 nuevas canciones y una pregunta incómoda sobre si el rock todavía puede decir algo nuevo
- POLITICA17 horas ago
Milei dijo que el riesgo país sube por el miedo a "Orcolandia" y afirmó: "Los argentinos no van a votar hacia el pasado"