INTERNACIONAL
La Casa Blanca monitorea un posible brote de peste en Rusia tras la muerte de una trabajadora de un laboratorio

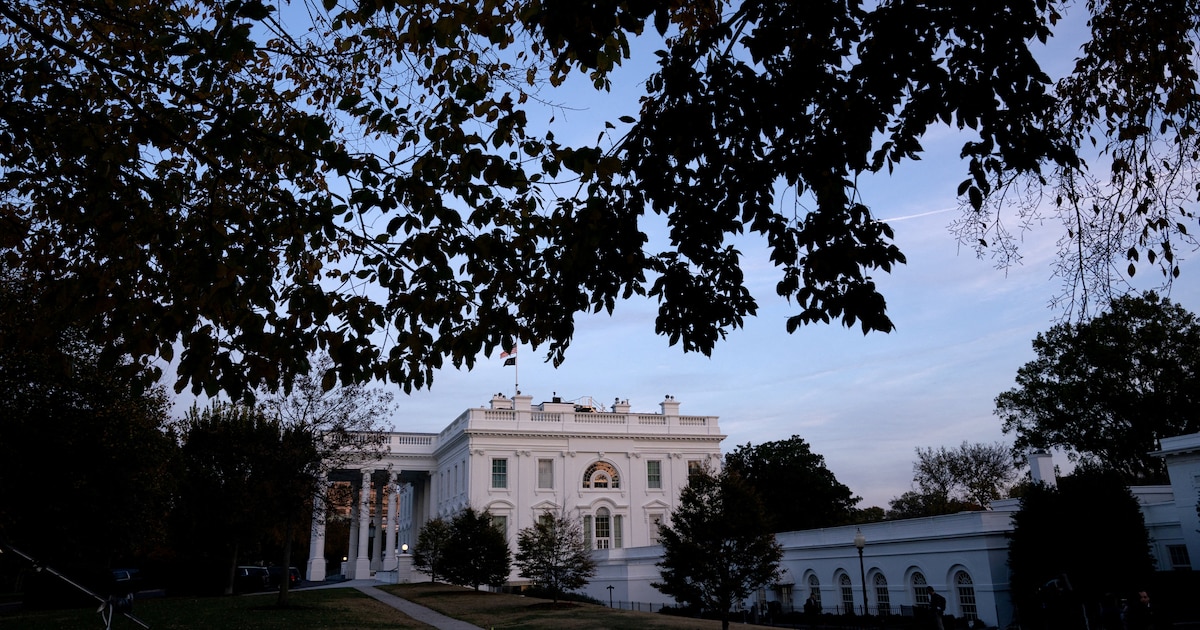
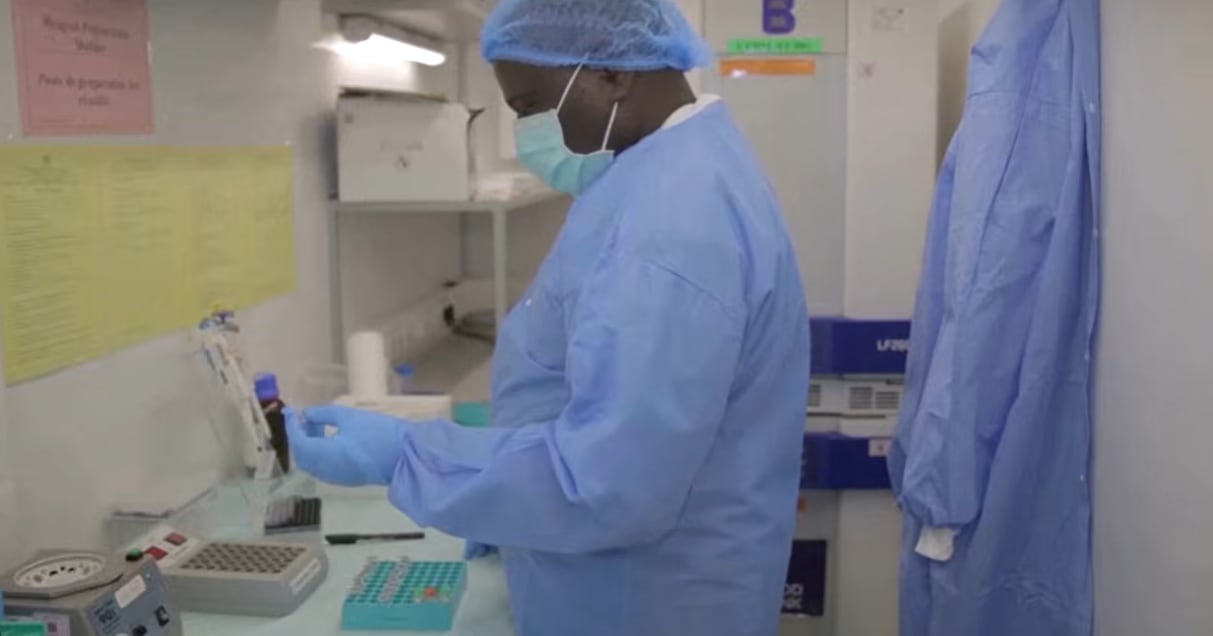
La Casa Blanca monitorea un posible brote de peste en Rusia después de la muerte de una técnica de un instituto antipeste en Siberia, aunque las autoridades sanitarias rusas no confirmaron que la enfermedad haya sido peste ni que exista transmisión entre personas.
Un funcionario de la administración del presidente Donald Trump dijo a Axios que Washington conoce el caso, sigue la situación y “evalúa opciones”.
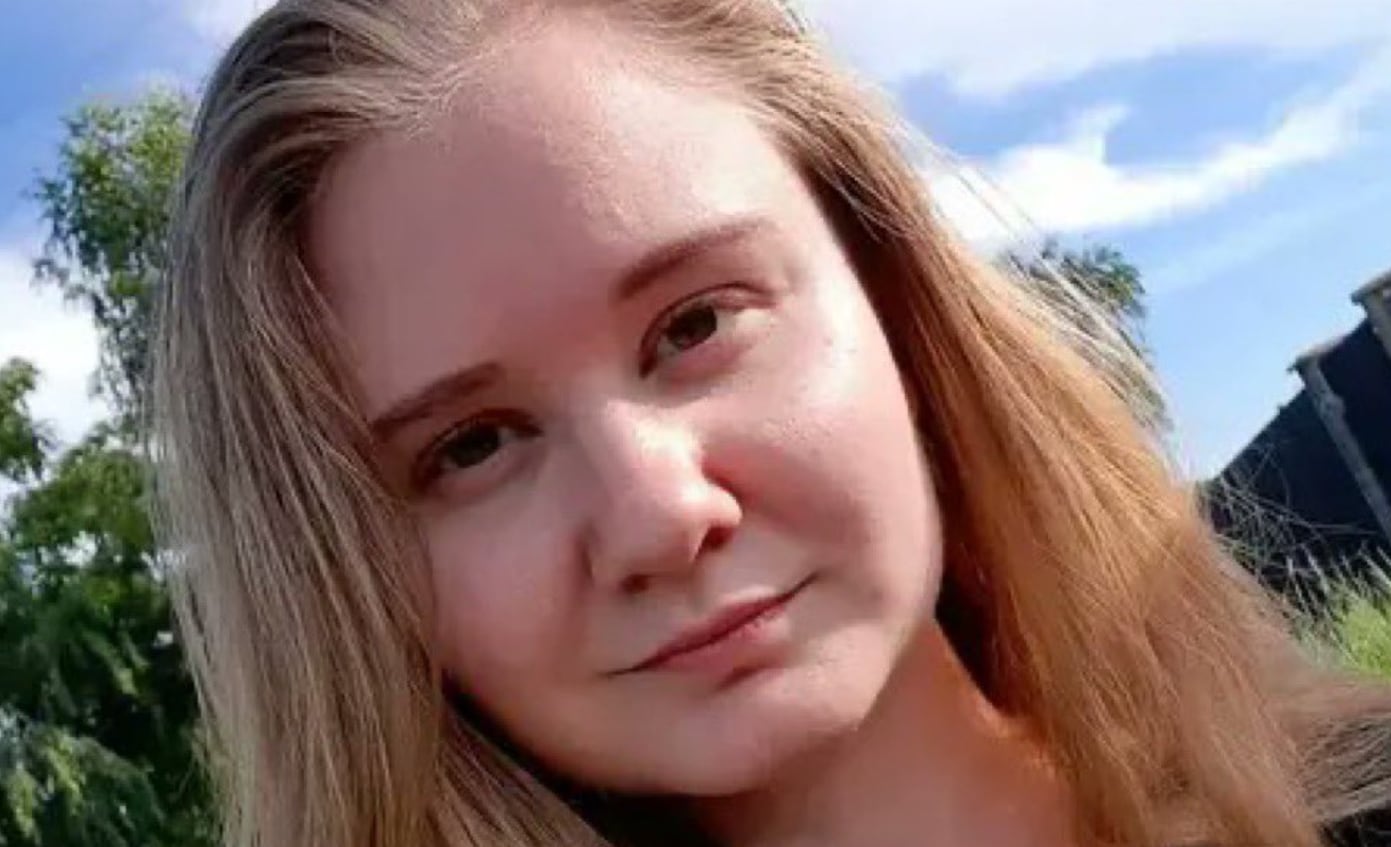
La fallecida fue identificada como Daria Shipilova, de 28 años, empleada del Instituto de Investigación Antipeste de Irkutsk.
Murió tras ser hospitalizada en Shelekhov con un cuadro de neumonía de causa desconocida, según la versión difundida por el organismo sanitario ruso Rospotrebnadzor.
Las autoridades rusas vigilan a 197 contactos, sin casos confirmados
Las medidas preventivas alcanzaron a 197 posibles contactos de Shipilova, entre pacientes, personal médico y otras personas potencialmente expuestas. Más de 100 de ellas quedaron bajo observación en salas hospitalarias, según informó The Moscow Times.
Esa cifra no representa enfermos diagnosticados. El gobernador de la región de Irkutsk, Igor Kobzev, afirmó que las personas identificadas no presentaban síntomas y que sus pruebas de laboratorio habían resultado negativas.
Las autoridades impusieron restricciones sanitarias en el hospital de Shelekhov, donde fue atendida la técnica, y en otros establecimientos médicos de la región.
Hasta el domingo 4 de octubre, la información pública no indicaba un cierre de la ciudad ni un confinamiento general de su población.
Kobzev informó además que la comisión antiepidémica regional celebró una reunión extraordinaria con la participación de la máxima autoridad sanitaria estatal.
La convocatoria respondió a un “presunto caso de una infección particularmente peligrosa”, de acuerdo con declaraciones recogidas por CNN.
La versión sobre una muestra de peste neumónica no fue confirmada oficialmente
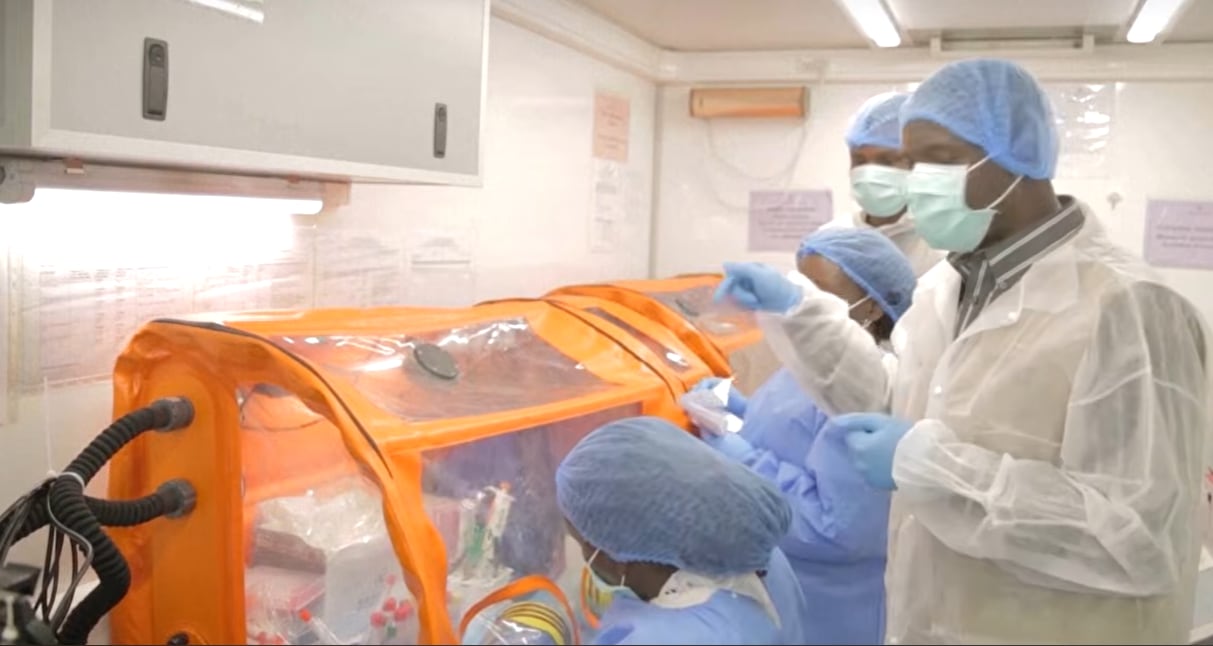
Los primeros reportes situaron el posible incidente el 25 de septiembre. Medios locales citados por Axios señalaron que Shipilova habría roto durante su trabajo un tubo de ensayo que contenía el agente causante de la peste neumónica. Esa versión no fue confirmada por Rospotrebnadzor.
La trabajadora ingresó al hospital el 29 de septiembre con síntomas de neumonía grave y murió durante la noche entre el 1 y el 2 de octubre. La causa de la enfermedad que provocó su fallecimiento continúa sin determinarse de forma pública.
La hipótesis despertó preocupación porque la peste neumónica afecta los pulmones y puede transmitirse entre personas mediante gotículas respiratorias.
La enfermedad es causada por la bacteria Yersinia pestis, responsable también de las formas bubónica y septicémica.
El jefe de la vecina república de Buriatia, Alexéi Tsydenov, dijo inicialmente que la mujer pudo haber muerto “posiblemente de peste”, según CNN. Posteriormente modificó esa formulación, en un contexto de resultados aún no concluyentes.
Una planta de aluminio próxima al instituto recomendó el uso de mascarillas a sus empleados como precaución.
Su director, Artem Fominikh, pidió evitar especulaciones: “Hay muchos rumores e informes contradictorios circulando”, declaró a la cadena estadounidense. Añadió que los contactos estrechos identificados permanecían bajo control médico y no mostraban signos de la enfermedad.

Rospotrebnadzor mantiene que la fallecida tuvo neumonía de origen desconocido
La posición de Rospotrebnadzor contradice los informes iniciales que atribuían la muerte a una exposición ocupacional a la peste.
El organismo describió el cuadro como una «neumonía de etiología desconocida» e indicó que los análisis posteriores no detectaron microorganismos vinculados con las tareas laborales de Shipilova, informó The Moscow Times.
La agencia federal también aseguró que no tenía constancia de accidentes con agentes patógenos en el Instituto Antipeste de Irkutsk y que la situación epidemiológica regional se mantenía estable.
Esas afirmaciones no establecen la causa de la muerte, pero impiden confirmar por ahora un diagnóstico de peste neumónica.
El exdirector de Rospotrebnadzor, Gennady Onishchenko, declaró a la agencia estatal TASS que la infección probablemente no era peste.
Añadió que, incluso si los análisis posteriores determinaran lo contrario, las bajas temperaturas limitarían una eventual propagación.
La Organización Mundial de la Salud advierte que la peste puede ser mortal sin tratamiento oportuno.
Los antibióticos resultan eficaces si se administran temprano; ante una posible forma neumónica, las medidas de control de infecciones son necesarias para reducir el riesgo de transmisión.
Estados Unidos sigue el caso, sin confirmar un brote ni contagios sostenidos
El seguimiento de Estados Unidos no implica que su Gobierno haya validado la hipótesis de un brote.
El funcionario de la administración de Donald Trump citado por Axios se limitó a señalar que la Casa Blanca está al tanto del episodio, lo monitorea y evalúa alternativas.
Los voceros presidenciales remitieron las consultas al Departamento de Estado, que no respondió a una petición de comentarios del medio.
Por ahora, la información disponible describe una investigación abierta sobre la muerte de una trabajadora de laboratorio, controles sobre sus contactos y una causa de fallecimiento que las autoridades rusas todavía no determinaron.
North America






INTERNACIONAL
Más de 23.600 objetos fueron retirados de los géiseres de Yellowstone en un año récord de basura: desde patitos de goma hasta AirPods
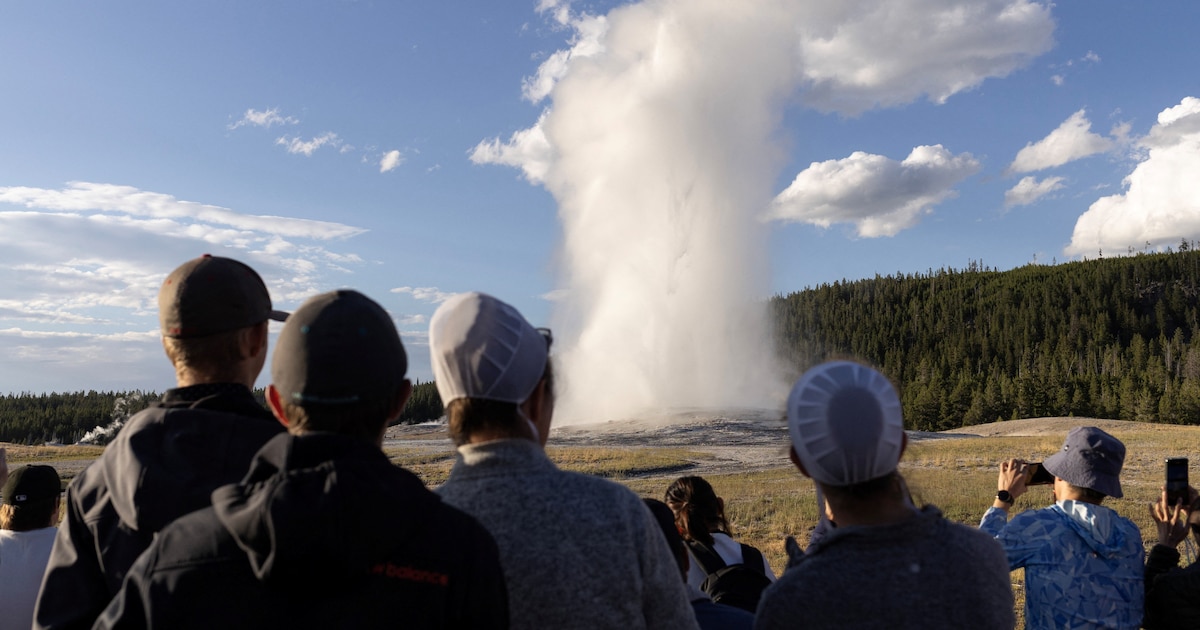
Cada temporada, el equipo de geología del Parque Nacional Yellowstone se adentra en géiseres, aguas termales, fumarolas y pozos de lodo para retirar todo aquello que no pertenece al sistema de fuentes termales más grande del planeta.
En 2026, lo que encontraron superó cualquier registro previo: retenedores dentales, monedas de cinco países, una copia diminuta de The Vampire Diaries y hasta un juguete de McDonald’s de 2010 terminaron incrustados en formaciones que tardaron miles de años en desarrollarse.
Los números del informe publicado por el Observatorio Volcánico de Yellowstone (OVY) dimensionan el problema. Hacia mediados de septiembre de 2025, el equipo había extraído unas 13.000 piezas de basura, 4.000 rocas y palos y 300 gorras, de acuerdo con Outside. Un año después, con la temporada 2026 todavía en curso, esas cifras ya se habían disparado un 50 %.
La técnica en ciencias físicas Margery Price, autora del informe, matizó que el récord podría obedecer, al menos en parte, a métodos de recolección más eficientes, según indicó a National Geographic.

Dónde se acumula la mayor cantidad de residuos
La explicación detrás de estas cifras tiene un correlato directo con el volumen de visitantes. Yellowstone recibe más de 4,5 millones de personas por año, según datos del Servicio de Parques Nacionales (NPS) de Estados Unidos.
Las áreas de mayor tráfico, como Old Faithful y la cuenca de Midway Geyser Basin —donde se encuentra la Grand Prismatic Spring—, son las que concentran el grueso de los desechos.
“Cuanto más tránsito peatonal recibe un área, más basura habrá, pero esto es especialmente cierto en las cuencas abiertas de géiseres con pasarelas estrechas”, explicó Price a Outside. “Midway Geyser Basin es, en particular, nuestro mayor recolector de gorras”, completó.
Parte de los desechos —envoltorios de alimentos, folletos y mapas— podría haber llegado a las fuentes termales de forma involuntaria, arrastrada por los fuertes vientos que caracterizan al parque.
“Creemos que la mayoría de esos objetos son accidentales”, afirmó Price a National Geographic.

Qué encontraron y cómo lo retiran
Además de los residuos plásticos y de papel, los técnicos del Programa de Geología de Yellowstone extrajeron aproximadamente 10.700 rocas y palos, 369 gorras, 54 tapas de lentes de cámara, 47 elásticos para el cabello y 17 chupetes, según el informe del OVY.
También se encontraron 20 tarjetas de hotel, 42 lápices, 36 pares de gafas de sol, ocho autos de juguete, cuatro cartas y figuras de Pokémon y seis retenedores Invisalign.
El equipo opera con pértigas extensibles de hasta 4,8 metros (16 pies), coladores, rastrillos manuales y palas, pero no logra recuperar todos los elementos. “Algunas áreas son poco profundas y podemos ver la mayoría de lo que hay en ellas. En otras, simplemente no es posible recuperar lo que está demasiado profundo, en un ángulo complicado o demasiado lejos del borde”, detalló Price a Outside.
“La mayoría de las cosas se hunden con el tiempo, especialmente una vez que se saturan de minerales”, añadió.
El parque también recolectó USD 18 en monedas y billetes de distintas denominaciones —pesos, yenes, euros, dólares canadienses y moneda estadounidense— arrojados al interior de las fuentes termales. El informe del observatorio fue categórico: “Contrariamente a lo que (al parecer) se cree, las aguas termales no son pozos de los deseos”.

El impacto sobre cada formación del parque
Cualquier tipo de material ajeno puede perjudicar una estructura hidrotermal, ya sea al taponar el suministro de agua, contaminar su composición o desviar los canales de desagüe, de acuerdo con el OVY. Incluso elementos naturales como rocas y ramas deben ser extraídos porque interfieren en la red de conductos subterráneos que alimenta cada fuente.
Las monedas representan un caso particular: al depositarse sobre las ventilaciones, dañan las colonias de bacterias y algas que habitan en las piscinas, con efectos que tardan meses o años en revertirse, indicó el informe.
Los microplásticos, por su parte, liberan sustancias químicas al degradarse que alteran a esos mismos organismos, responsables de los tonos vibrantes que distinguen a las fuentes de Yellowstone.

El caso que marcó un antes y un después en el parque
El caso más emblemático de este deterioro es el de Morning Glory Pool, una piscina que debe su nombre a la flor homónima de tonalidad azul.
A lo largo del siglo XX, los visitantes del parque arrojaron basura y objetos diversos en su interior con tal frecuencia que, a partir de la década de 1950, el personal comenzó a referirse a la piscina como “el basurero”, según consta en los registros del observatorio.
Los desechos acumulados enfriaron la temperatura del agua y permitieron la proliferación de bacterias de tonos anaranjados y amarillos, lo que alteró la apariencia azul cristalina que caracterizaba a la fuente, según describió National Geographic.
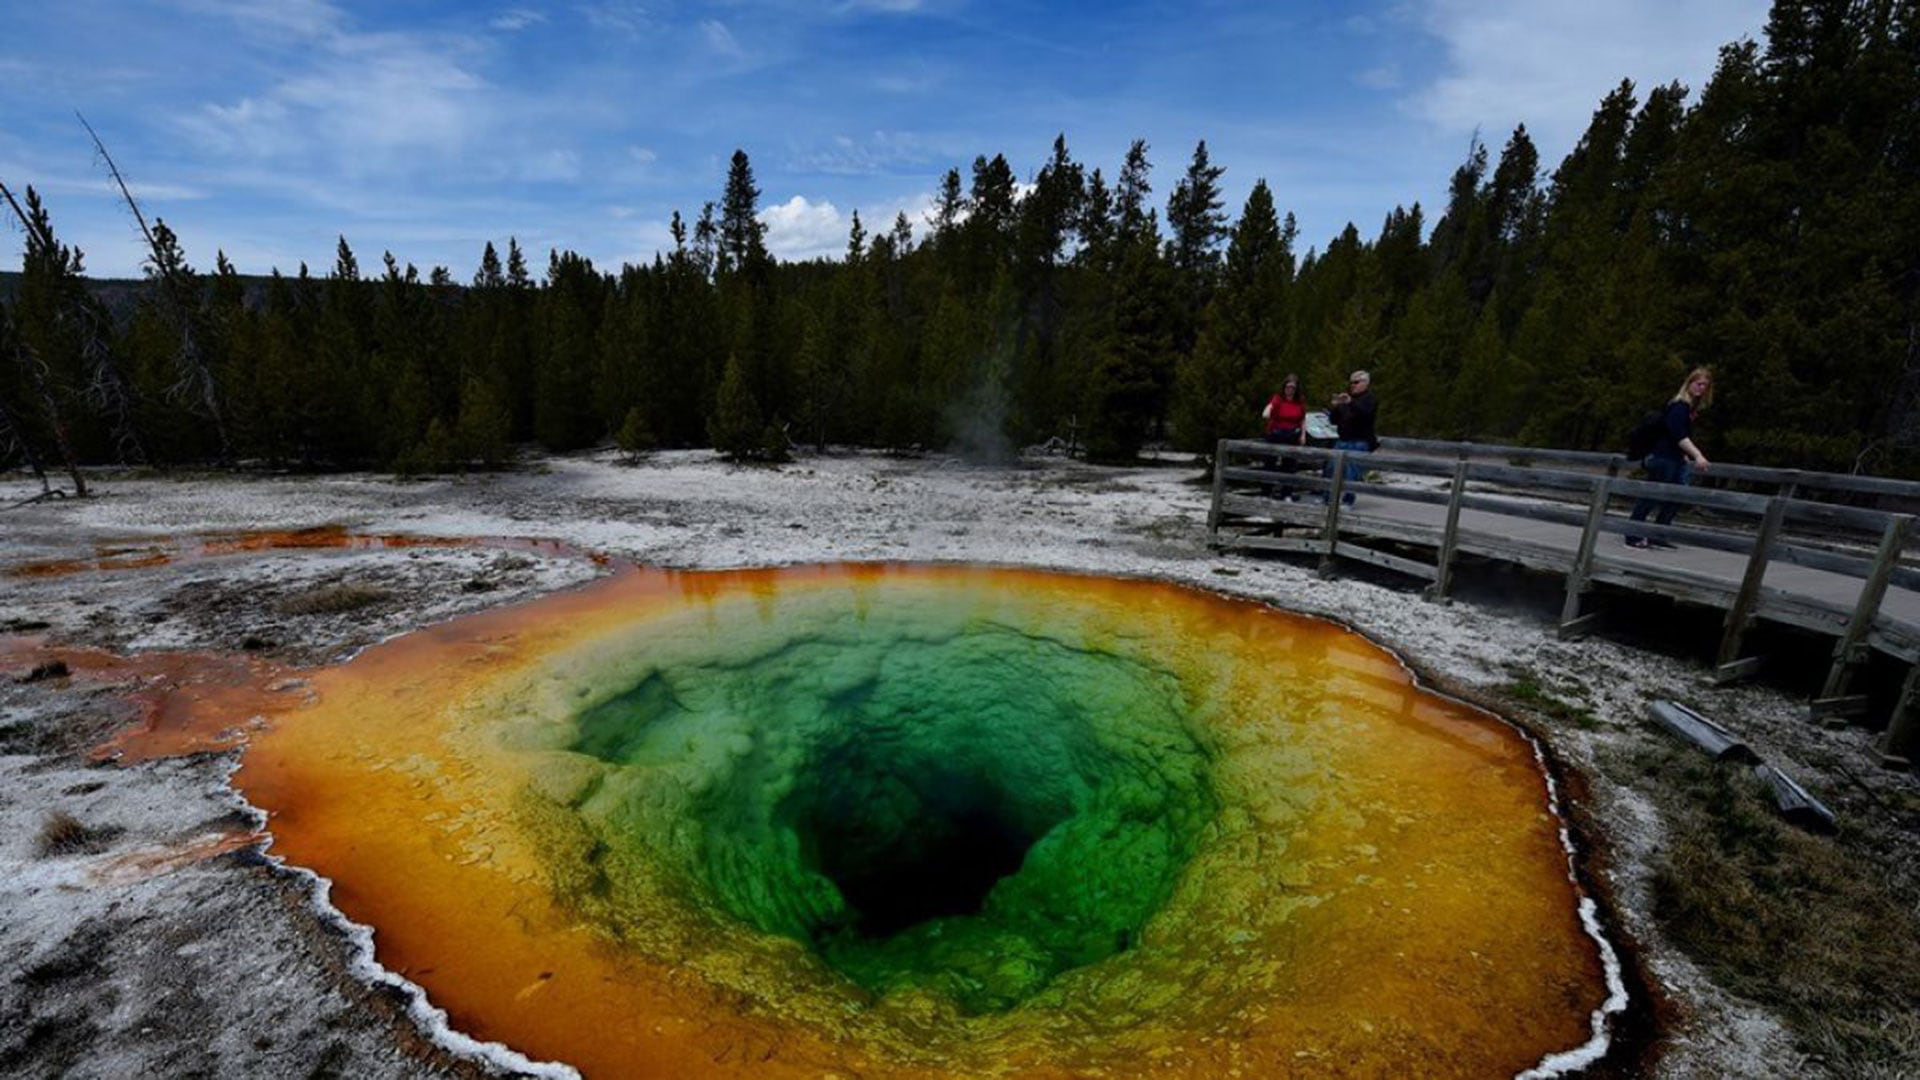
En la década de 1970, los guardaparques tomaron la decisión de drenar parcialmente Morning Glory para extraer los residuos depositados durante años.
El esfuerzo resultó insuficiente. El color azul original de la piscina nunca se recuperó por completo.
Tras la temporada 2026, las gorras que todavía estén en condiciones de uso serán lavadas y donadas a organizaciones locales cercanas al parque, que se extiende por Wyoming (96 %), Montana (3 %) e Idaho (1 %), confirmó el NPS.
Corporate Events,Environment,North America,Yellowstone National Park
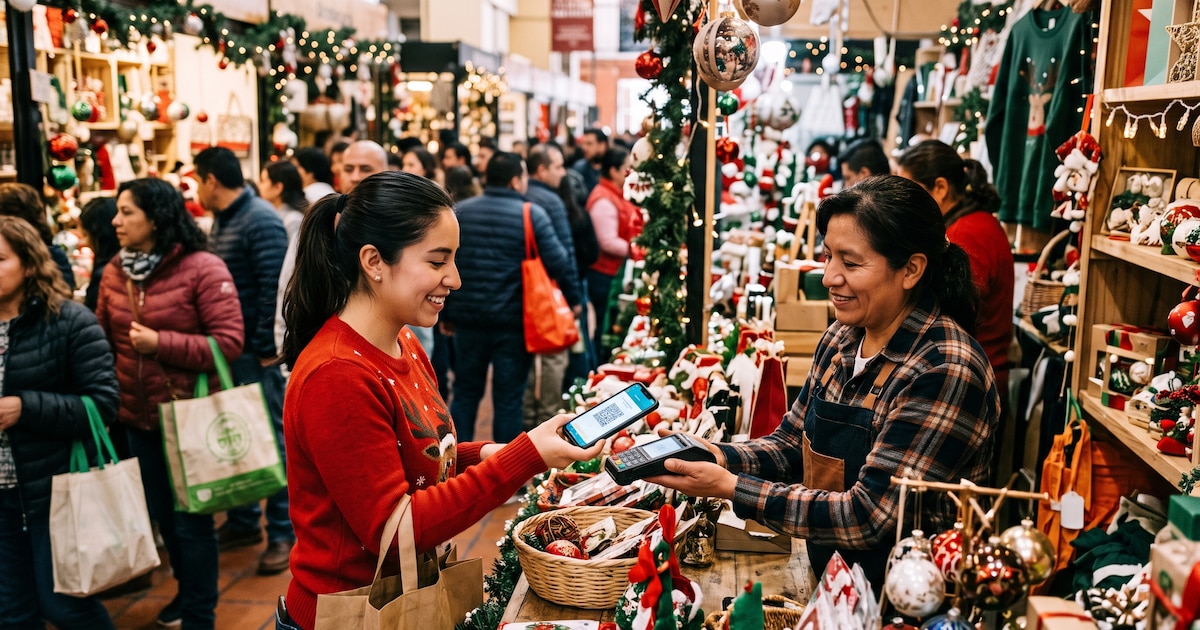
Con la llegada del Black Friday, el Cyber Monday y la temporada navideña, la seguridad de los pagos digitales cobra relevancia para las pymes que buscan aprovechar estas fechas comerciales.
En este contexto, la tecnología se ha convertido en parte central de la operación diaria de millones de micro, pequeñas y medianas empresas. Según el Mastercard 2026 SME Cybersecurity Outlook, que recoge las respuestas de 2.400 propietarios y responsables de decisiones de pymes en 12 mercados de América Latina y el Caribe (LAC) , muestra que el 97 % de las pymes encuestadas de LAC ya acepta pagos digitales o sin efectivo. Para los negocios que ya operan en digital, es el momento de mayor oportunidad.
La adopción es alta y generalizada: cerca del 85 % considera los pagos digitales importantes para sus operaciones cotidianas y el 62 % genera más de la mitad de sus ventas a través de ellos. Sin embargo, el 51 % identifica el miedo al fraude o a un ciberataque como su principal barrera para profundizar ese uso. En una temporada de alta actividad comercial, estas preocupaciones pueden limitar la capacidad de algunos negocios para aprovechar plenamente las oportunidades que ofrecen los canales digitales.
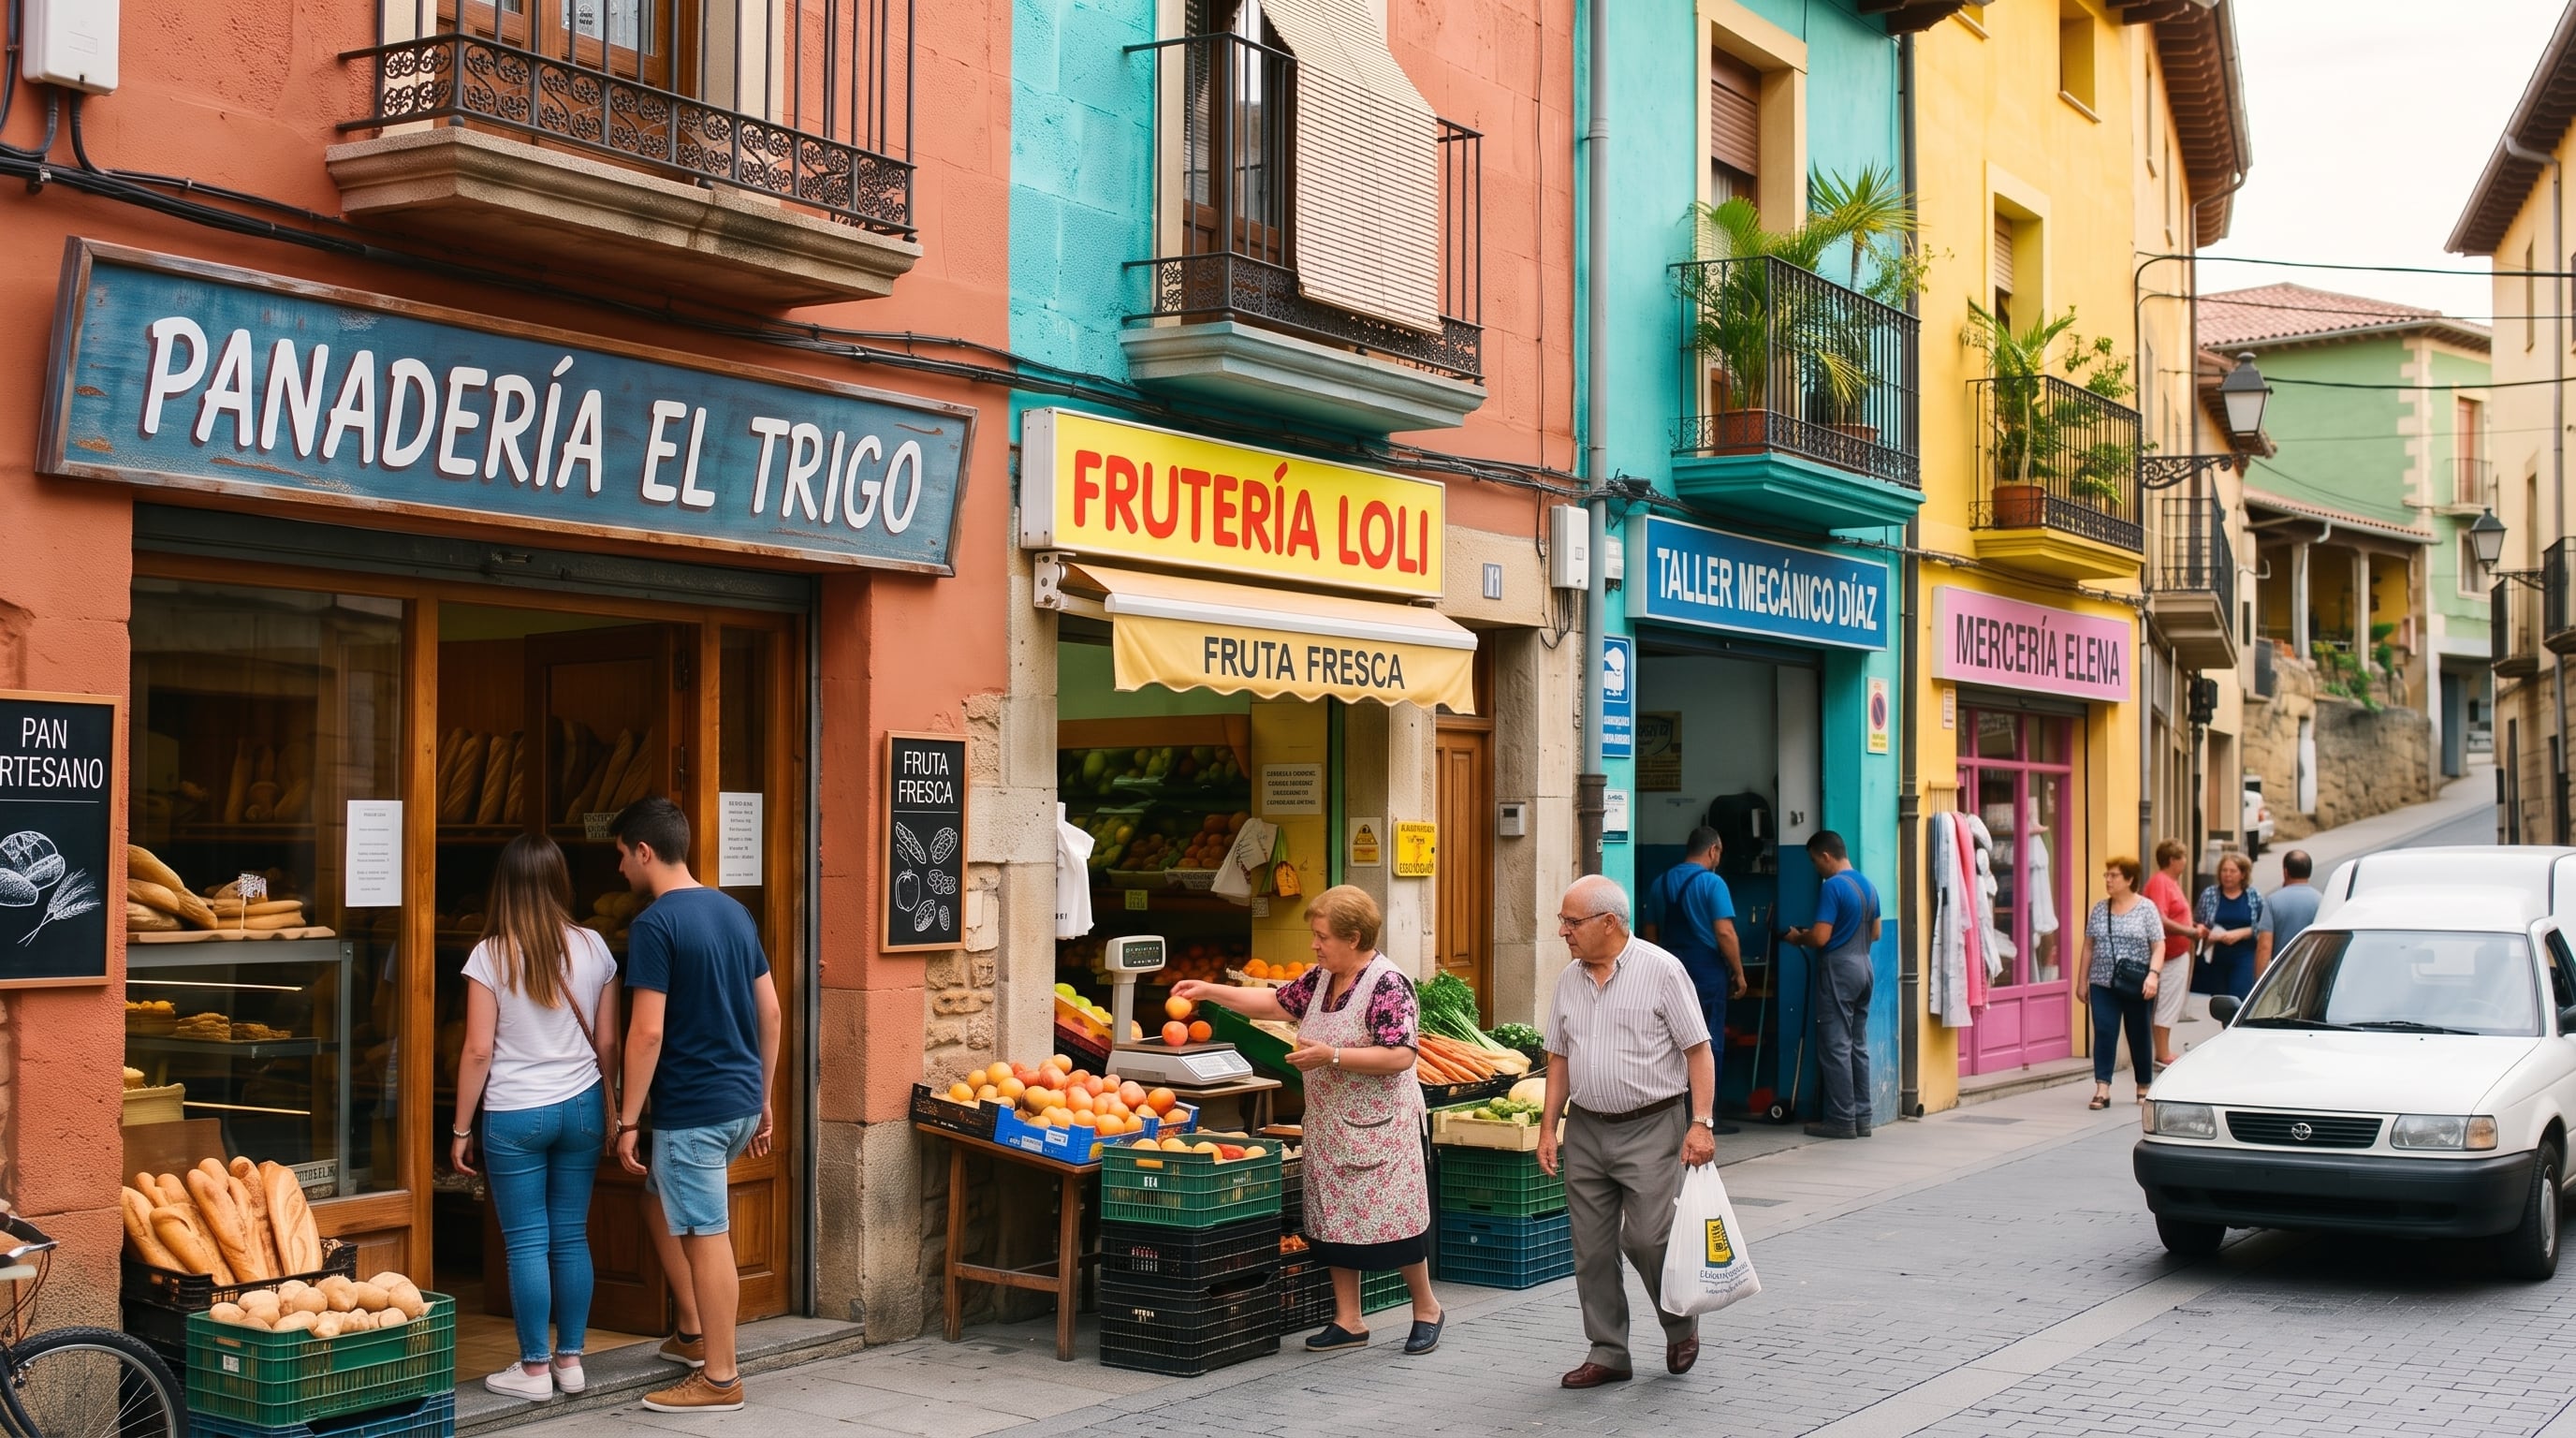
Para analizar qué significan estos resultados para los negocios ante el próximo período de alta actividad comercial, Infobae conversó con Ana Lucia Magliano, vicepresidenta ejecutiva de Servicios de Mastercard para América Latina y el Caribe.
¿Qué les dicen estos resultados sobre el momento que atraviesan las pymes de la región, especialmente con la temporada comercial a punto de comenzar?
Estamos viendo una evolución muy significativa. La digitalización ya dejó de ser una aspiración para muchas pymes y pasó a formar parte de cómo venden, cobran y se relacionan con sus clientes. Eso cambia también la conversación sobre ciberseguridad. Ya no puede verse como algo separado del negocio.
En una temporada de alta actividad comercial, la oportunidad está en poder aprovechar esos canales con confianza. Y aquí hay una brecha importante. Aunque existe un alto nivel de conocimiento sobre ciberseguridad, solo el 18 % de las pymes encuestadas se siente muy preparado para proteger su negocio. Esto nos muestra que el siguiente paso no es solamente generar conciencia, sino ayudar a convertirla en capacidades concretas que acompañen el crecimiento digital.
El reto ya no es entrar al mundo digital, sino hacerlo con confianza
A medida que se acercan los picos de consumo, la prioridad de los negocios es ampliar su capacidad de atención y simplificar la experiencia de compra. El 51 % de las pymes encuestadas señala el miedo al fraude o a un ciberataque como la principal barrera para aumentar el uso de pagos digitales y el 40 % afirma que esas preocupaciones ya han frenado o detenido el uso de herramientas o pagos digitales.
Los datos del estudio muestran, al mismo tiempo, que las pymes relacionan directamente el uso de herramientas digitales con su expansión comercial. El 42 % identifica el aumento de las ventas digitales como una oportunidad clave, mientras que otro 42% señala la importancia de fortalecer sus capacidades de ciberseguridad con el mismo peso.
Esta relación también se refleja en sus expectativas de crecimiento: la mitad de las pymes consultadas considera que una mayor protección frente al fraude y los ciberataques podría ayudar a sus negocios a crecer un 25% o más.
Con este panorama de alto movimiento comercial, ¿por qué potenciar la seguridad digital se ha vuelto un factor determinante para el crecimiento de las pymes?
Porque cada nueva oportunidad digital también requiere confianza. Una empresa puede tener una gran plataforma de comercio electrónico, incorporar nuevos medios de pago o querer llegar a nuevos consumidores, pero necesita sentirse preparada para hacerlo de manera segura.
De hecho, la investigación muestra que casi un tercio de las pymes ha pospuesto la expansión del comercio electrónico o la entrada en nuevos mercados por preocupaciones relacionadas con el fraude o el riesgo cibernético. Esto demuestra que ya no estamos hablando únicamente de proteger sistemas: estamos hablando de decisiones que pueden incidir directamente en cómo una empresa busca nuevas oportunidades.
Por eso es importante entender la ciberseguridad como un motor de crecimiento. Las pymes encuestadas no ven el crecimiento y la seguridad como asuntos separados: el 42% identifica el aumento de las ventas digitales como su principal oportunidad de crecimiento, y ese mismo porcentaje considera fortalecer la ciberseguridad una prioridad igualmente importante. La seguridad es una base que les permite crecer con confianza.
Preparación ante el incremento de transacciones
Hoy en día, la mayoría de los dueños de negocios ya conoce sobre el tema, ya que el 93% de las pymes encuestadas afirma estar familiarizado con conceptos de ciberseguridad. El reto actual consiste en trasladar esa conciencia a procesos operativos cotidianos, especialmente durante períodos de mayor actividad comercial.
Actualmente, las empresas encuestadas muestran diferentes niveles de preparación interna:
- El 44 % cuenta con un plan formal de respuesta ante ciberataques.
- El 35 % depende de procesos informales.
- El 21 % no cuenta con ningún plan.
¿Cómo puede una pyme pasar de conocer los riesgos a desarrollar capacidades concretas para proteger su negocio?
Estar preparado no exige tener una gran infraestructura tecnológica ni un equipo especializado. Para una pyme, se puede comenzar con acciones muy prácticas: identificar los puntos más sensibles del negocio, definir responsabilidades si ocurre un incidente, mantener los sistemas actualizados y capacitar al personal que maneja información sensible o canales digitales.
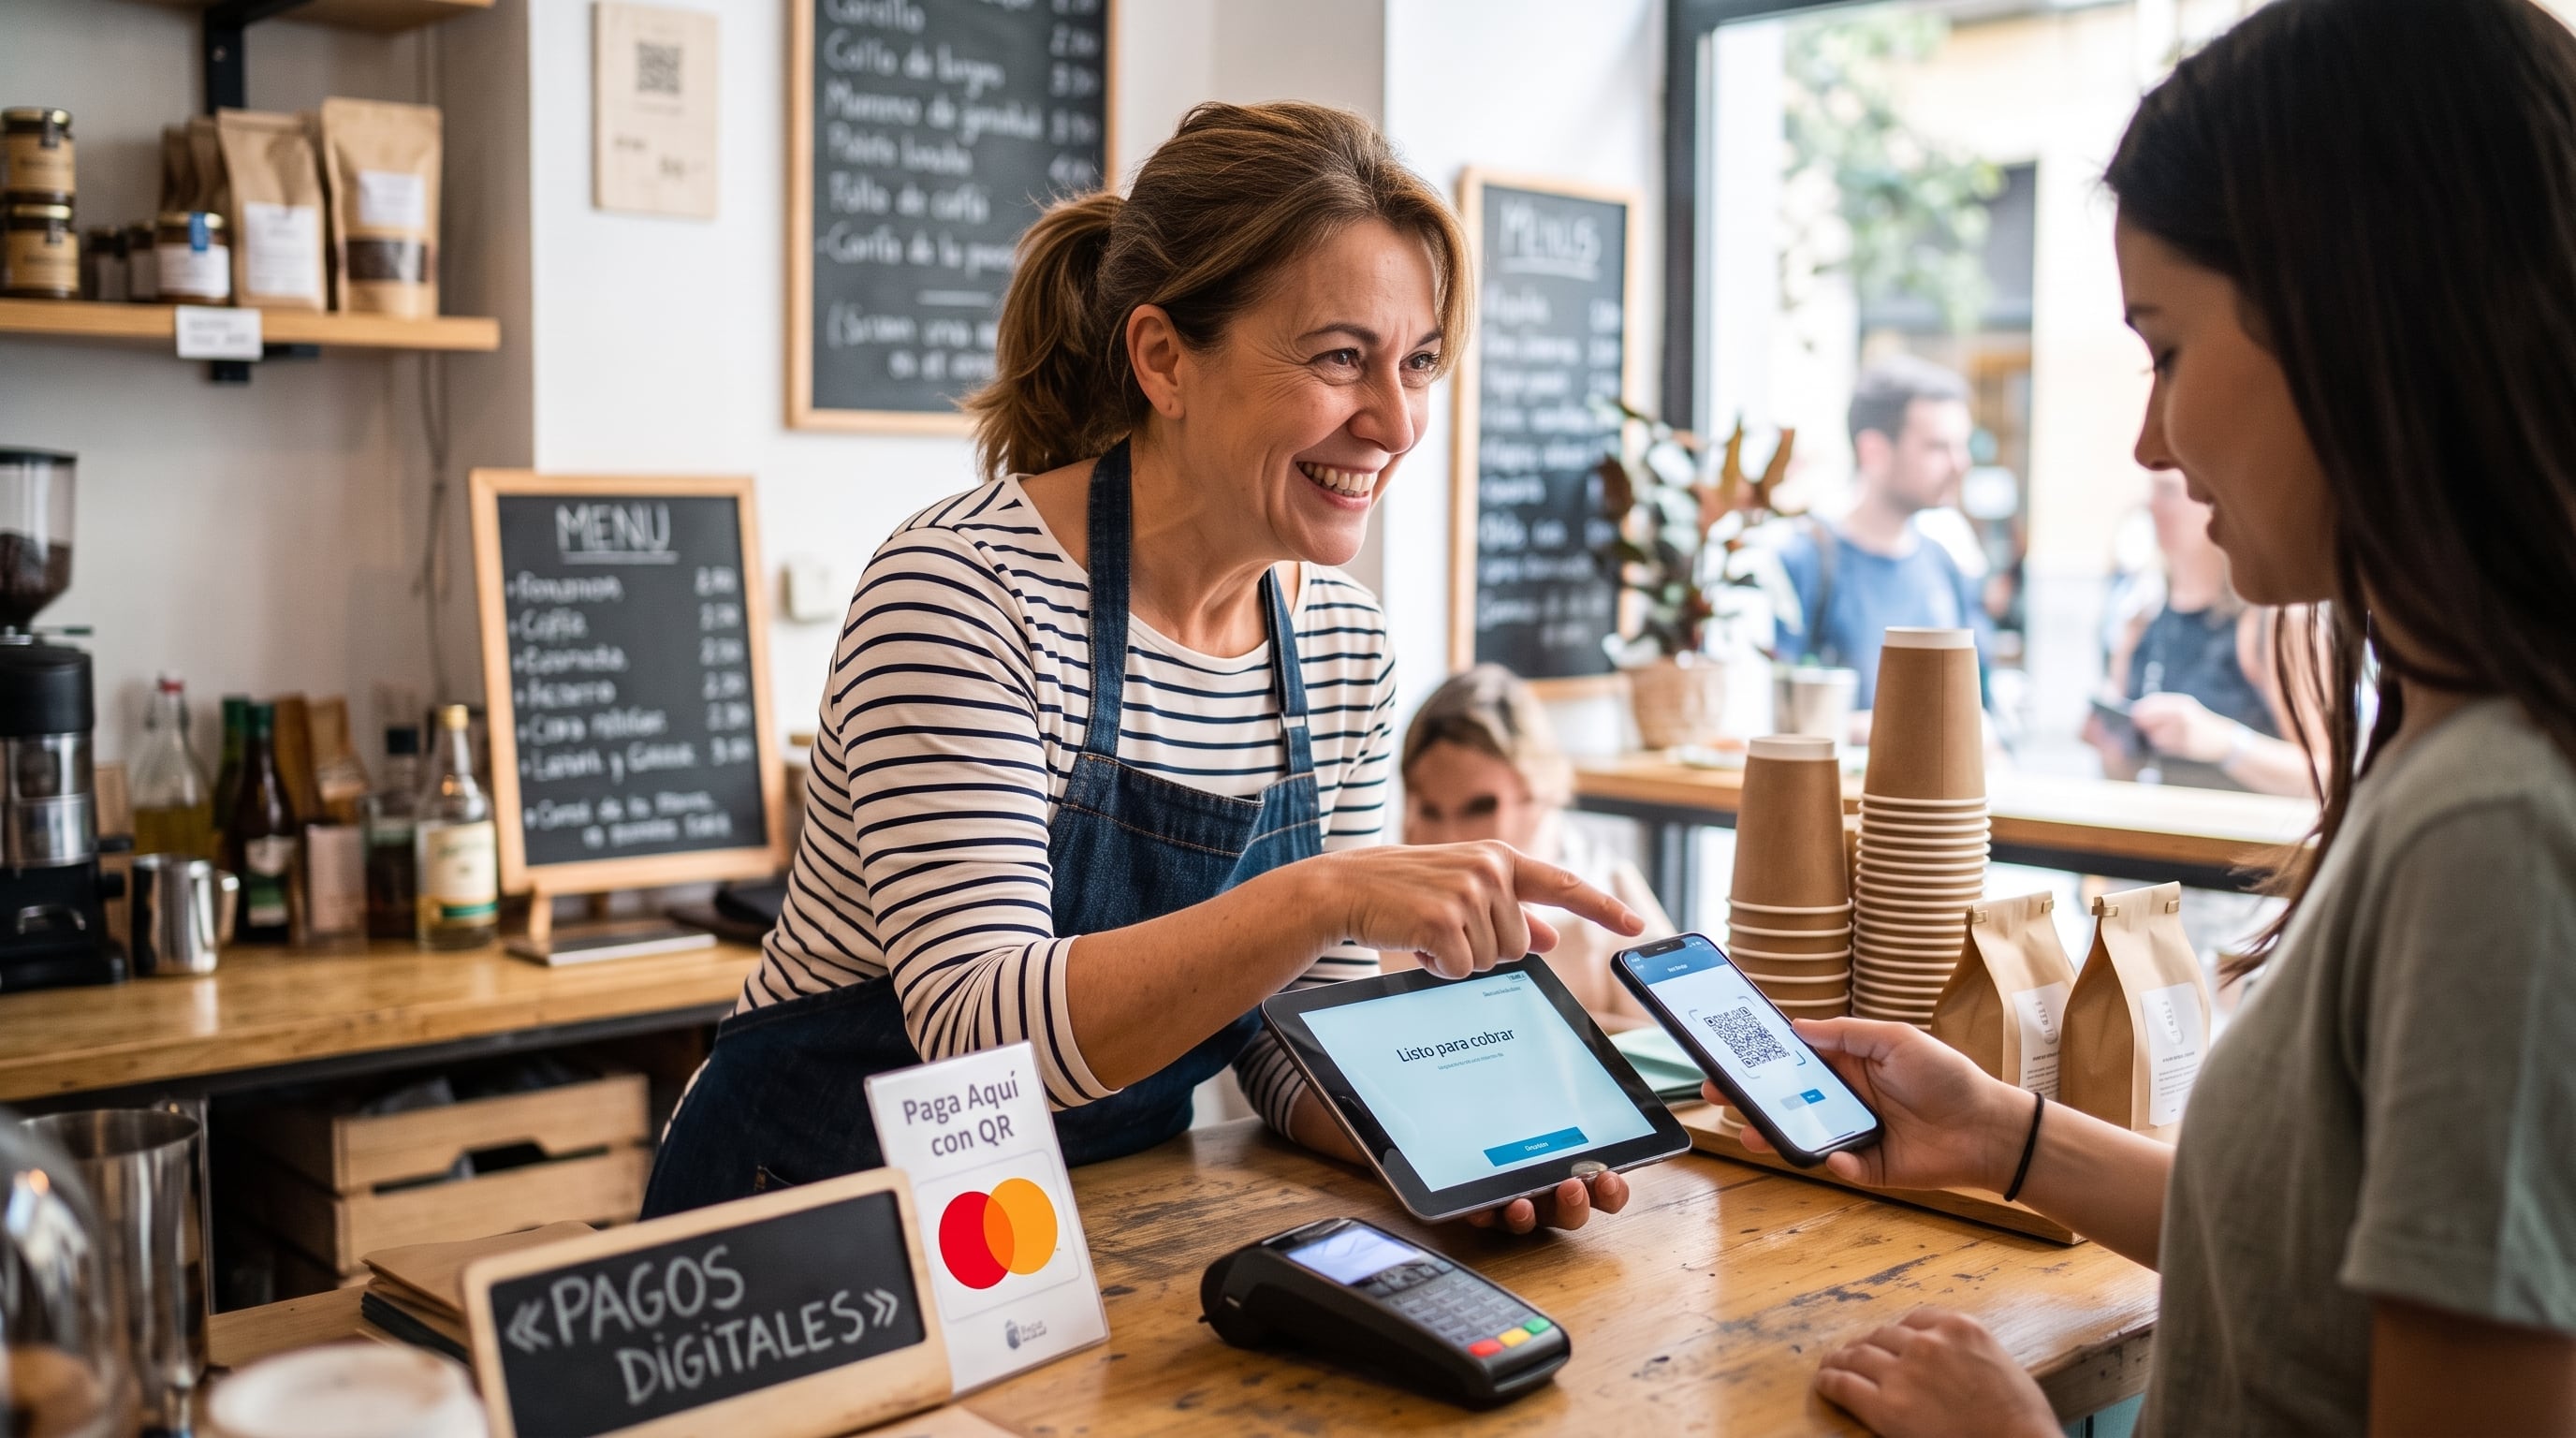
La prevención empieza cuando entendemos el comportamiento de las amenazas antes de enfrentar una pérdida. Ningún negocio debe asumir que puede eliminar el riesgo por completo; por eso, contar con planes de respuesta y resiliencia es esencial. Tener responsabilidades claras y socios estratégicos que guíen esa respuesta marca una diferencia importante. La clave es convertir la ciberseguridad en una práctica cotidiana del negocio, no en una medida reactiva que se revisa después de un incidente.
Las pymes buscan prevención, recuperación y capacitación
La encuesta muestra que las empresas no están pidiendo únicamente información, sino soluciones concretas. El 46 % quiere herramientas de prevención de fraude, el 44 % busca apoyo para recuperarse después de un incidente y el 39 % espera capacitación y alertas sobre amenazas.
¿Qué papel pueden desempeñar empresas como Mastercard para que las pymes tengan acceso a esas capacidades sin que la seguridad se convierta en una barrera para su crecimiento?
Nuestro objetivo es asegurar que la seguridad y la confianza avancen a la par de la innovación digital. Eso implica combinar tecnología de punta con educación, herramientas prácticas y recursos accesibles para negocios que no cuentan con equipos dedicados a la seguridad informática.
A través del Mastercard Trust Center ofrecemos acceso gratuito a investigaciones y herramientas. Además, soluciones como My Cyber Risk, impulsada por RiskRecon, ayudan a las pymes a identificar y priorizar vulnerabilidades en su sitio web o aplicación. Esto forma parte del compromiso global de Mastercard de conectar y proteger a 500 millones de personas y pequeñas empresas en su camino hacia la salud financiera para 2030. Queremos que las pymes aprovechen todas las oportunidades de la economía digital con la seguridad y la tranquilidad necesarias para crecer.
De proteger el negocio a habilitar su crecimiento
Los resultados del Mastercard 2026 SME Cybersecurity Outlook muestran que la transformación digital de las pymes de América Latina y el Caribe ya está en marcha. El 97% de los encuestados acepta pagos digitales y una mayoría genera una parte importante de sus ventas a través de estos canales.
La siguiente etapa pasa por fortalecer la confianza para que esa adopción pueda traducirse en nuevas oportunidades. Para las pymes, la ciberseguridad comienza así a ocupar un lugar distinto dentro de la estrategia del negocio: no solo protege lo que ya construyeron, sino que crea las condiciones para seguir creciendo en digital, llegar a nuevos consumidores y explorar nuevos mercados.
compras navideñas,pago digital,mercado navideño,código QR
INTERNACIONAL
$800-a-day penalty threatens to bleed investigative reporter dry as explosive legal fight escalates
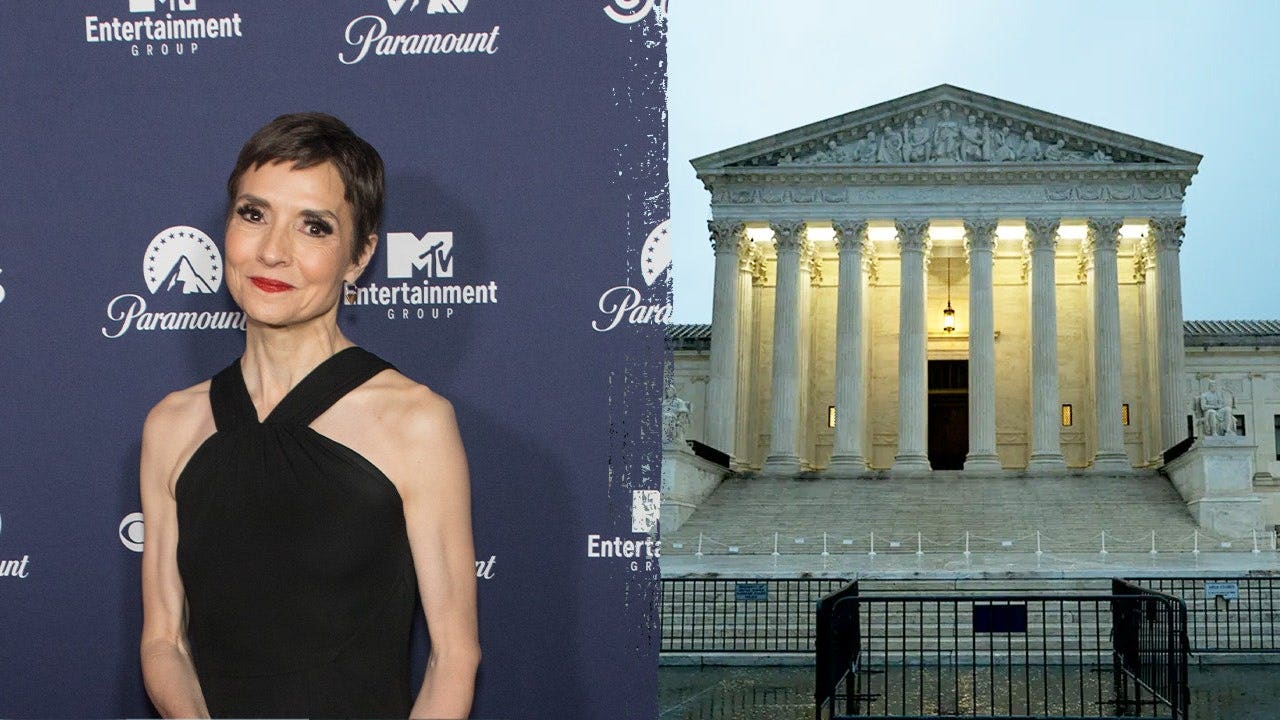
Former investigative reporter Catherine Herridge is asking the Supreme Court to protect her confidential sources after a federal court ordered her to identify who helped expose a woman’s alleged ties to China’s military.
The outcome of the case could dramatically reshape the legal protections afforded to journalists working in the U.S. under the First Amendment.
Herridge was held in contempt and ordered to pay $800 per day for refusing to reveal sources behind her 2017 reporting on Yanping Chen, a Chinese American businesswoman who operated a university attended by U.S. military personnel. Her reporting raised questions about Chen’s alleged past as a colonel for the People’s Liberation Army (PLA) of China and the potential exposure of sensitive information about American service members.
The Department of War subsequently cut off military tuition assistance funding to Chen’s university following a national security review, according to a filing by Herridge’s legal team. The school had been receiving approximately $200,000 a month in taxpayer-funded tuition assistance.
NEW YORK TIMES BLASTS ‘ABUSIVE’ TRUMP SUBPOENAS TARGETING REPORTERS’ SOURCES
Now Chen, who was investigated by federal authorities but never charged with a crime, is pursuing a lawsuit against the federal government, alleging that officials improperly disclosed her private records to Herridge in violation of the Privacy Act. She has sought to compel Herridge to identify her sources as part of that litigation.
The dispute has reached the Supreme Court, where Herridge’s attorneys are asking the justices to reconsider the legal standard used to force journalists to disclose confidential sources in civil cases.
Her legal team argues that the lower courts failed to adequately weigh the broader circumstances of Chen’s lawsuit, including the Pentagon’s national security findings and whether Chen can ultimately prevail in her claims against the government.
The case also exposes a longstanding disagreement among federal appeals courts over the scope of the reporter’s privilege, an issue the Supreme Court has not comprehensively addressed in more than five decades.
Herridge’s original investigation, published while she was working at in 2017, examined Chen’s background and her operation of the University of Management and Technology in Arlington, Virginia, which enrolled U.S. military personnel using Defense Department tuition assistance.
The reporting included photographs appearing to show Chen in a Chinese military uniform and examined allegations that she had concealed her previous military service when applying for U.S. immigration benefits.
It also raised concerns about the university’s collection of information on American service members, including details about their military training and professional backgrounds. A whistleblower interviewed for the investigation alleged that information stored on the school’s computers could be accessed remotely from China.
WASHINGTON POST BOASTS IT STARED DOWN ‘UNWARRANTED’ JUSTICE DEPARTMENT SUBPOENA
Federal authorities had previously investigated Chen over potential immigration violations and counterintelligence concerns, but prosecutors in the Eastern District of Virginia declined to bring charges.
Following Herridge’s reporting, the Pentagon completed a review of Chen’s university and terminated its eligibility for military tuition assistance funding, according to her filing.
Chen subsequently filed suit against the federal government, alleging that confidential information from government records had been improperly disclosed to Herridge. She contends that identifying the officials responsible for the alleged disclosures is necessary to establish her Privacy Act claims.
Herridge refused to identify her sources, arguing that compelling disclosure would undermine the ability of journalists to obtain sensitive information from government officials and whistleblowers.
A federal judge ultimately ordered Herridge to disclose the sources and held her in civil contempt when she refused. The U.S. Court of Appeals for the D.C. Circuit upheld the order, prompting her appeal to the Supreme Court.
Media has continued to support Herridge’s legal fight, including covering her legal fees, despite her departure from the network in 2019.
At the center of Herridge’s petition is a disagreement among federal appeals courts over how judges should evaluate a journalist’s claim of privilege when confidential sources are sought in civil litigation.
The filing argues that the D.C. Circuit applied a narrow test focused primarily on whether Chen needed the information to pursue her lawsuit and whether she had exhausted alternative means of obtaining it.
They contend that courts should also consider the strength of the underlying lawsuit and the consequences of compelling disclosure, particularly when confidential national security sources may be involved.
The distinction could prove significant for journalists reporting on sensitive government matters. Under the standard challenged by Herridge, a plaintiff could obtain a reporter’s confidential sources even if other deficiencies in the lawsuit would ultimately prevent the plaintiff from recovering damages, according to the petition.
supreme court, politics, law, judiciary, federal courts, fox news media, first amendment

Más de 23.600 objetos fueron retirados de los géiseres de Yellowstone en un año récord de basura: desde patitos de goma hasta AirPods

Hoy en Netflix antes de que desaparezca, la épica secuela de un clásico del cine histórico que fue un fracaso de 250 millones de dólares

El dólar se disparó en Brasil hasta 12% tras el triunfo de Lula en el balotaje

Destapan la verdad de Emanuel Ortega tras el escándalo de infidelidad con Julieta Prandi: “Está más preocupado por…”

Milei se resiste por ahora a reconocer el triunfo de Lula y suma más tensión en el vínculo bilateral con Brasil

Las reacciones del arco político argentino tras el triunfo de Lula en Brasil: de las felicitaciones al “robo”

Javier Milei y sus medidas, en vivo: el mandatario dijo que piensa un proyecto a “100 años” para la Argentina

Escándalo con Sancor Salud: Cuotas millonarias por un servicio nefasto que abandona a los pacientes en urgencias

José Luis Manzano compró un 21% del holding de medios de Javier Negre y refuerza su alineamiento con la gestión de Milei

El riesgo país argentino vuelve a superar los 700 puntos ante un complejo escenario externo

 SOCIEDAD3 días ago
Escándalo con Sancor Salud: Cuotas millonarias por un servicio nefasto que abandona a los pacientes en urgencias
- POLITICA14 horas ago
CFK, Axel Kicillof, Sergio Massa y otros referentes del PJ celebraron el triunfo electoral de Lula da Silva
- ECONOMIA2 días ago
El riesgo país volvió a superar los 700 puntos y la volatilidad internacional golpeó a los bonos argentinos