SOCIEDAD
Apple prepara la medida definitiva anti ladrones: que el iPhone se bloquee automáticamente cuando esté en la mano del ladrón


Entre los dispositivos móviles más vendidos se encuentran los iPhone de Apple, y pese a las medidas de seguridad que llevan incorporadas, no siempre es posible evitar que alguien que nos lo ha sustraído pueda acceder a él y quedarse con buena parte de nuestros datos más sensibles. La empresa que fundó Steve Jobs es consciente de esto y ha preparado una nueva medida de seguridad.
El último firmware de los dispositivos iOS revela que hay una nueva instrucción que hará que nuestro terminal portátil se bloquee de forma «dura» si sus sensores detectan que, o está siendo movido de manera muy brusca, o si llevamos un Apple Watch y no lo detecta en un radio de proximidad.
Las medidas antirrobo de Apple
Desde su lanzamiento en 2007 -hace ya casi 20 años- Apple ha ido implementando paulatinamente las medidas de seguridad y antirrobo de su dispositivo móvil más extendido; desde el uso de aplicaciones web para bloquear remotamente nuestro teléfono, pasando por el uso de datos biométricos (escáner facial o táctil), hasta la imposibilidad de instalar piezas de otros móviles en el nuestro para sortear las medidas de seguridad mediante vinculación de números de serie.
Sin embargo, el portal 9to5Mac ha anunciado la existencia de una nueva línea de código en el firmware de Apple que contempla un escenario algo más común y que puede ser más rápido y eficiente: un bloqueo firme y automático si los acelerómetros y girómetros del teléfono detectan movimientos bruscos, como los que se producen en un «tirón» (si lleváis el móvil en un bolso o una riñonera) o cuando el ladrón está huyendo a la carrera con el móvil en la mano.
Además, hay una capa adicional de seguridad en el caso de que el móvil sea robado de forma más discreta, cuando lo sacan de nuestros bolsillos sin que nos enteremos. Si tenemos un Apple Watch vinculado y hay mucha distancia física entre él y el teléfono, o si este detecta por posicionamiento que no está en un lugar habitual, también se bloqueará.
Una medida instantánea antirrobo
Aunque parezca una medida redundante, la realidad es que muchas veces no tenemos acceso a las medidas antirrobo que nos permiten bloquearlos, y los ladrones son capaces de sortearlas o anularlas si no accedemos los bastante rápido de forma remota a ellas; por ejemplo, puede suceder que el robo se produzca lejos de nuestro domicilio o en un lugar en el que no tenemos forma de acceder a las aplicaciones que lo bloqueasen.

En China quieren que los robots humanoides hagan las tareas del hogar. El problema es que una casa no es una fábrica
Esta nueva medida estrecharía aún más la ventana de tiempo que dispondría el usurpador para anular las protecciones, y de hecho sería el propio teléfono el que se bloquease sin necesidad de que el propietario realizase ninguna acción. Todavía no hay una fecha de implementación oficial para este sistema antirrobo, pero el hecho de que la línea de código esté presente en la primera beta del firmware iOS 26.6, y con la proximidad de la Conferencia Mundial de Desarrolladores de Apple para este próximo 8 de junio en la que seguramente se anuncie el lanzamiento de la iOS27, puede que pronto sea implementada en todos los terminales pese a que Apple aun no la ha anunciado oficialmente.
Imagen de portada y Vía: Applesfera
En 3DJuegos | Google Maps, Waze y Mapas nunca ofrecen la ruta más rápida y la razón está relacionada con el medioambiente
En 3DJuegos | Sin hacer ruido, Tenerife se está convirtiendo en una de las mayores potencias de España en supercomputadores
(function() {
window._JS_MODULES = window._JS_MODULES || {};
var headElement = document.getElementsByTagName(‘head’)[0];
if (_JS_MODULES.instagram) {
var instagramScript = document.createElement(‘script’);
instagramScript.src=»
instagramScript.async = true;
instagramScript.defer = true;
headElement.appendChild(instagramScript);
}
})();
–
La noticia
Apple prepara la medida definitiva anti ladrones: que el iPhone se bloquee automáticamente cuando esté en la mano del ladrón
fue publicada originalmente en
3DJuegos
por
Alberto Moral
.

SOCIEDAD
La revolucionaria técnica que practica Mick Jagger y que le permite hacer un entrenamiento de alto rendimiento con más de 80 años
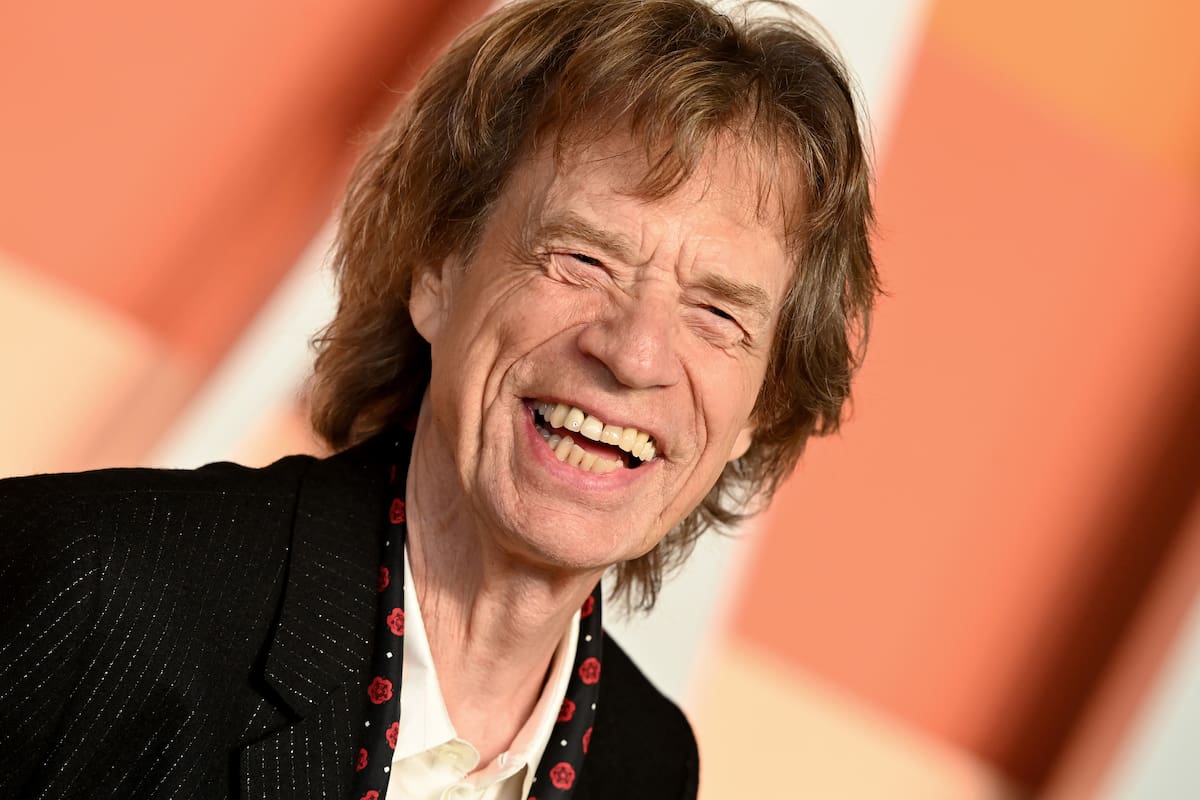
A sus 83 años, Mick Jagger mantiene una exigente rutina física que le permite correr, bailar y saltar durante los conciertos de los Rolling Stones. Según explicó el cardiólogo Jorge Tartaglione en LN+, el artista puede sostener ese nivel de actividad después de haberse sometido, en 2019, a una innovadora intervención cardíaca conocida como TAVI.
El procedimiento permite reemplazar una válvula aórtica dañada sin necesidad de realizar una cirugía convencional a corazón abierto. La prótesis se introduce mediante un catéter, generalmente a través de una arteria de la ingle, y se desplaza hasta llegar al corazón.
“Esto es maravilloso. Se llama TAVI”, destacó Tartaglione al mostrar una recreación en 3D de la intervención. El especialista sostuvo que los avances tecnológicos cambiaron de manera significativa el tratamiento de determinadas enfermedades cardíacas y contribuyen a que los pacientes puedan recuperar su calidad de vida.
Qué problema cardíaco tenía Mick Jagger
Para explicar la afección que atravesó el cantante, Tartaglione comparó la estructura del corazón con una casa. El órgano posee cuatro cavidades -dos superiores y dos inferiores- que se comunican mediante válvulas, las cuales funcionan como puertas que se abren y se cierran con cada latido.
Cuando una de esas “puertas” no logra abrirse completamente, la sangre encuentra dificultades para circular. En el caso de Jagger, el problema estaba en la válvula aórtica.
“Tenía un soplo muy grande porque una de las puertas no se abría correctamente. Tenía lo que se llama una estenosis aórtica”, explicó el médico. Esta afección consiste en un estrechamiento de la válvula que regula la salida de sangre desde el corazón hacia la arteria aorta y, desde allí, al resto del organismo.
Como consecuencia, el corazón debe esforzarse más para impulsar la sangre. Tartaglione señaló que el músico presentaba fatiga y no podía desplegar sobre el escenario la actividad física que lo caracteriza.
“Es como una gomita elástica: si la estirás demasiado, después no vuelve. Lo mismo pasa con el corazón”, graficó el cardiólogo.
Cómo funciona la técnica TAVI
TAVI es la denominación de un procedimiento que permite implantar una nueva válvula aórtica mediante un catéter. A diferencia de la operación tradicional, no requiere abrir el tórax para acceder directamente al corazón.
“Entran por la ingle, llegan al corazón y colocan la válvula”, resumió Tartaglione. El dispositivo avanza por una arteria hasta alcanzar la válvula enferma. Una vez ubicado en el lugar correcto, se despliega la prótesis, que comienza a regular el paso de la sangre.
El médico mostró en LN+ una animación del procedimiento y describió cada instancia del recorrido. “Entró el hemodinamista, abrió y deja puesta la válvula. Después se va. Es una cosa que me da piel de gallina cuando la cuento”, expresó.
De acuerdo con su explicación, la intervención puede durar entre una y dos horas.
El entrenamiento de alto rendimiento de Mick Jagger
Jagger se sometió al procedimiento en abril de 2019. Según relató Tartaglione, el cantante llega a correr hasta 12 kilómetros por día antes de un concierto.
“Lo ves muy vital y en muy buen estado físico”, observó el especialista. Y cerró: “El punto que quiero destacar es que se puede llegar a los 83, 84 u 86 años sano y muy bien. Hoy la tecnología lo permite”.
SOCIEDAD
Han robado la cuenta de PlayStation a un jugador. No es un caso aislado, y es la prueba de que Sony no está preparada para un futuro exclusivamente digital
Un jugador conocido en las redes sociales ha anunciado el robo de su cuenta de PlayStation. Generalmente, un acontecimiento así no se consideraría una novedad; los casos de ‘phishing’ se multiplican con el paso de los días y, desgraciadamente, muchos usuarios de videojuegos han perdido sus perfiles tras hacer ‘click’ donde no debían. Sin embargo, este caso es especialmente particular porque no ha sucedido por culpa de un desliz de la víctima; tampoco se trata de un ciberataque ‘per se’. Y, en última instancia, demuestra que hay un problema de seguridad en el ecosistema de PlayStation que Sony debería solucionar cuanto antes. Especialmente si, a pesar de las críticas de la comunidad, pretende dar el paso a un futuro ‘only-digital’.
La problemática no es precisamente nueva. Tal y como indica Push Square, los delincuentes han encontrado una particular forma de robar cuentas de usuarios de PlayStation sin recurrir a engaños o tácticas cibernéticas; un sistema que ya captó la atención de numerosos jugadores cuando afectó a Nicolas Lellouche (periodista francés) en diciembre de 2025 y a Colin Moriarty (presentador del podcast Sacred Symbols) en mayo de 2026. Básicamente, hablamos de una estrategia basada en la ingeniería social que consiste en recopilar y ‘adivinar’ datos personales de la víctima para acceder a su cuenta aprovechándose asimismo de un miembro del equipo de soporte de PlayStation.
En otras palabras, los ladrones se ponen en contacto con el servicio de Atención al Cliente de Sony e indican falsamente que han perdido el acceso a su cuenta de PlayStation; lo que activa una serie de medidas planteadas para impedir la entrada indeseada de delincuentes. No obstante, y como se ha visto en los casos de Lellouche y Moriarty, parece que es posible internarse en el perfil de otro usuario compartiendo datos personales (tales como el nombre de PSN, una dirección de correo electrónico asociada, un número de identificación de transacción o la fecha exacta de una compra) con un miembro del equipo de soporte. Si éste queda convencido y piensa que realmente está hablando con el dueño original de la cuenta, concede el acceso a la misma; dando pie así a los atacantes a cambiar cualquier parámetro relacionado con la seguridad.
Parece una vulnerabilidad muy difícil de explotar que requiere de datos y suerte (ya que no todos los miembros del equipo de soporte de PlayStation permitirían la entrada a cualquiera que comparta unos detalles concretos de un usuario). Sin embargo, los jugadores afectados por este sistema son figuras bastante públicas de los que se conocen datos tales como su ‘nick’ o las últimas adquisiciones que han realizado a través de PS Store. Aprovechando estos detalles (y con algo de ‘adivinación’, ya que es posible descifrar la fecha en la que se ha comprado un título digital según el día en el que el usuario desbloqueó su primer logro, por ejemplo), algunos ladrones están encontrando la manera de convencer a los equipos de soporte de PlayStation de entrar en cuentas ajenas.
La última víctima todavía no ha recuperado su cuenta de PlayStation
No hablamos de una vulnerabilidad que deja expuestos a miles de jugadores, sino de una táctica que ya ha dado resultado en más de una figura relevante en las redes. Y el asunto ha vuelto a protagonizar noticias durante los últimos días porque Radec, un usuario conocido en X con más de 30.000 seguidores, ha confirmado el robo de su perfil. De acuerdo con su experiencia, relatada en una publicación, Radec se alarmó hace unos pocos días tras recibir «un mensaje en el que decía que mi factor de autenticación en dos pasos se había deshabilitado. Eso me sobresaltó de inmediato, pues no hice ese cambio personalmente». Tras desvelarse este dato, muchos sospecharon de las palabras del jugador dado que el acceso al correo electrónico es indispensable para modificar cualquier configuración con el 2FA (‘two-factor authentication’). Sin embargo, resulta que los miembros de PlayStation pueden desactivar dicho sistema en remoto; técnicamente, siempre y cuando se aporte una razón válida para ello.
«Tras múltiples intentos de iniciar sesión para reiniciar mi contraseña y habilitar otra vez el factor de autenticación en dos pasos, quedó claro que el proceso no funcionó; mientras hacía eso, estaba recibiendo una avalancha de emails del servicio de soporte de Sony alertando de que se estaban realizando cambios en mi cuenta«, indica. «Entonces, lograron cambiar mi la dirección de correo asociada a mi cuenta y finalmente me expulsaron de mi PSN». Radec garantiza que está «100% seguro» de que no fue víctima de ‘phishing’ y no accedió a ningún enlace extraño. «Está claro que Sony tiene un grave problema entre manos debido a los numerosos casos de robos de cuentas que se están reportando y esto necesita ser abordado inmediatamente para todos los afectados».
En el momento de redactar esta noticia, Radec todavía no ha recuperado su cuenta. Y esto ha dado lugar a una nueva preocupación entre los jugadores: en el futuro ‘only-digital’ que plantea Sony tras decir adiós a los discos en 2028, ¿la seguridad será más estricta? A fin de cuentas, y aunque muchos usuarios se muestran en contra de la medida, PS Store se establecerá como el único escaparate para comprar videojuegos en consolas PlayStation. Si el robo de cuentas se puede realizar con un método tan sencillo, muchos ladrones lo aprovecharán para hacerse con perfiles en los que se hayan invertido cientos o miles de dólares.
Y, por supuesto, toda la problemática está afectando a la imagen de PlayStation. Así se demuestra con algunas de las reacciones de la comunidad ante el robo de la cuenta de Radec: «Después del fiasco de Coolin Moriarty, me sorprende que no hayan hecho ningún cambio. Este es el motivo por el que me inclino hacia el formato físico todo lo posible, y digital sólo en Steam», escribe BiskeyGames. «La peor publicidad para el ‘digital-only’ de PlayStation. Le robaron la cuenta a este tipo y Sony literalmente le ha abandonado. Si esto le sucede a un creador de contenidos conocido, ¿qué puede hacer un jugador normal cuando le pasa?», comenta Drahko_12. «Si alguien tiene tu cuenta con 2FA habilitado y puede cambiar tu email, contraseña, estado de 2FA o información personal sin verificar otra vez con el 2FA antes de registrar el cambio, el servicio no es lo suficientemente seguro«, opina D2ultima. Mientras, Radec seguirá informando a sus seguidores sobre su situación; quizás, debido a la repercusión del problema, Sony finalmente logra despertar y devolverle su cuenta.
En 3DJuegos | Han tenido que pasar 5 años pero al fin se hace justicia a Kingdom Hearts en consolas Nintendo
En 3DJuegos | Estos 20 juegazos vician tanto que nos hacen sacrificar horas de sueño
–
La noticia
Han robado la cuenta de PlayStation a un jugador. No es un caso aislado, y es la prueba de que Sony no está preparada para un futuro exclusivamente digital
fue publicada originalmente en
3DJuegos
por
Brenda Giacconi
.
La Justicia avanza para esclarecer el feroz crimen sicario de Carlos Andrés Migales Viera, el narco uruguayo baleado por un comando frente a su esposa en la madrugada de este último domingo en Palermo. Hay, por lo menos, dos sospechosos detenidos.
Fuentes consultadas por este medio revelaron la existencia de, al menos, tres imputados en la causa. Todos ellos son argentinos: se trata de Gabriel Ramón Da Silva, Cristian Nahuel Paiva y Ulises Aladro. Paiva y Aladro tienen 20 y 21 años respectivamente, son bonaerenses, vecinos entre sí de acuerdo a registros oficiales, con domicilios fijados en la zona de Longchamps.
En paralelo, las autoridades, con una causa a cargo del Juzgado N° 26, con el magistrado Damián Kirszenbaum, y la Policía de la Ciudad, buscan certificar la identidad de la víctima fatal mediante consultas con organismos internacionales. Por lo pronto, falta una pieza clave: la plancha de huellas dactilares del hombre asesinado.
El juez Kirszenbaum, en paralelo, ordenó el secreto de sumario sobre el expediente, con varias medidas en curso. Hay, por lo pronto, dos armas para peritar, halladas tras el asesinato de Migales por la fuerza porteña.
Por otra parte, se pidió colaboración a la PROCUNAR, el ala del Ministerio Público dedicada a esclarecer delitos de narcotráfico, que ya investigó otros asesinatos sicarios de narcos uruguayos en el país, como el caso de Fabián Sturn Jardon, asesinado en Recoleta a fines de 2024.
El baño de sangre en Montevideo
La víctima del comando sicario tenía una larga ficha de antecedentes en su país, de acuerdo a fuentes policiales uruguayas, con un prontuario por delitos como venta de drogas y hasta un homicidio que comenzó desde sus días como menor de edad. Medios uruguayos como Subrayado lo señalaron como uno de los jugadores clave en la violencia narco de Villa Española, un barrio de la periferia montevideana, integrante de Los Puglia, una de las bandas basadas en el lugar.
Los enemigos de Los Puglia, según estas crónicas, son los Suárez, otra familia criminal. En el último año, la guerra asesina en torno a Villa Española dejó una serie de muertos. Esta guerra, ampliamente relatada en la prensa del país vecino, llegó a oídos de los investigadores del crimen porteño de Migales. ¿Acaso la nueva muerte narco uruguaya cruzó el Río de la Plata para dirimir sus venganzas en territorio porteño? Esa es una de tantas preguntas para funcionarios judiciales y policías.

En julio último, tres miembros de la familia Suárez fueron asesinados en el marco de un quíntuple homicidio en el barrio El Monarca. Karina Suárez, matriarca del clan, se encontraba en la casa cuando un comando de falsos policías llegó al lugar para acribillar a cualquiera en la línea de fuego.
Sus tres hijos fueron asesinados: uno de ellos tenía 28 años y los otros dos eran gemelos de 18 años. Las otras víctimas fueron una adolescente de 14 años –que era una de las novias de los jóvenes– y una mujer de 38 años, la madre de esta menor.

Milei volverá a EE.UU. y compartirá un evento el hermano de Flávio Bolsonaro, en plena campaña por el balotaje en Brasil

El posible hallazgo médico que un grupo de especialistas detectó en tres cuadros de Rubens conservados en el Prado

Murió Zulema Galperín, actriz de Chiquititas, Gasoleros y recordada por el sketch “Abuela cocainómana”

Abogados reclaman sancionar el mal desempeño de los jueces y eliminar los “acomodos políticos” en el próximo Consejo de la Magistratura

Jornada financiera: impulsado por el optimismo en Brasil, el riesgo país cayó debajo de los 600 puntos básicos

Gobernadores del norte presionan para que en noviembre esté operativo el subsidio eléctrico a zonas cálidas

Milei volvió a dar un discurso en la Argentina Week de París y se emocionó en el cierre

Poll: Turek, Hinson in close Iowa Senate race

Javier Milei y sus medidas, en vivo: el mandatario cargó contra la prensa y la calificó de “sicarios de la pluma”

EEUU refuerza su presencia militar en Medio Oriente con miles de soldados mientras Trump evalúa una nueva ofensiva contra Irán

 INTERNACIONAL2 días ago
DHS exposes dilemma behind SCOTUS deportation fight: ‘We have two choices’
- POLITICA10 horas ago
¡Precios de Manhattan con sueldos de Argentina! Cómo los créditos hipotecarios inflaron las propiedades y congelaron el sueño de la casa propia
- POLITICA2 días ago
El Reino Unido anunció que las nuevas licencias de hidrocarburos en las Islas Malvinas requerirán su autorización final